
Les données sensibles de votre organisation circulent dans les airs, transportées par des ondes radio invisibles : dossiers clients, informations financières et bien plus encore. Sans mesures de sécurité Wi‑Fi adéquates, vous exposez vos ressources les plus précieuses à toute personne à portée du réseau. Dans un monde toujours plus connecté, la sécurité des réseaux sans fil n’est pas qu’un sujet informatique : c’est un enjeu stratégique qui peut avoir des conséquences majeures sur la réputation et les résultats de votre organisation.
Les fondamentaux de la sécurité Wi‑Fi : bâtir les bases de votre protection
La révolution du sans-fil a transformé nos façons de travailler, mais elle a aussi ouvert la voie à de nombreuses vulnérabilités. Comprendre l’évolution de la sécurité Wi‑Fi permet de mieux cerner les enjeux actuels : face à des menaces toujours plus sophistiquées, les mesures de protection doivent sans cesse s’adapter.
L’évolution de la sécurité des réseaux sans fil
La sécurité des réseaux sans fil a considérablement évolué depuis la fin des années 1990. Le premier protocole de sécurité, WEP (Wired Equivalent Privacy), lancé en 1999, s’est rapidement révélé gravement vulnérable : des outils courants suffisaient à le déchiffrer en quelques minutes. WPA (Wi‑Fi Protected Access) lui a succédé en 2003, puis WPA2, plus robuste, en 2004. Ce dernier est resté la référence pendant plus de dix ans. Aujourd’hui, WPA3 représente la norme la plus récente en matière de sécurité Wi‑Fi et corrige des vulnérabilités qui persistaient même avec WPA2.
Comprendre l’authentification à clé partagée (SKA) de la norme 802.11
La norme 802.11 prévoyait à l’origine l’authentification à clé partagée, qui était, de façon paradoxale, moins sûre que l’authentification en système ouvert. Dans ce mécanisme, le client et le point d’accès détenaient tous deux une clé secrète (la clé WEP). L’authentification reposait sur un échange en quatre étapes : le point d’accès envoyait un texte de défi, que le client chiffrait avec la clé partagée avant de le lui renvoyer pour vérification.
Le défaut majeur ? Cet échange révélait le flux de clés aux personnes qui écoutaient le réseau, rendant celui-ci plus vulnérable qu’en l’absence d’authentification. C’est pourquoi l’authentification à clé partagée a été abandonnée au profit de méthodes bien plus sophistiquées dans les réseaux modernes.
Le modèle de sécurité des grandes entreprises
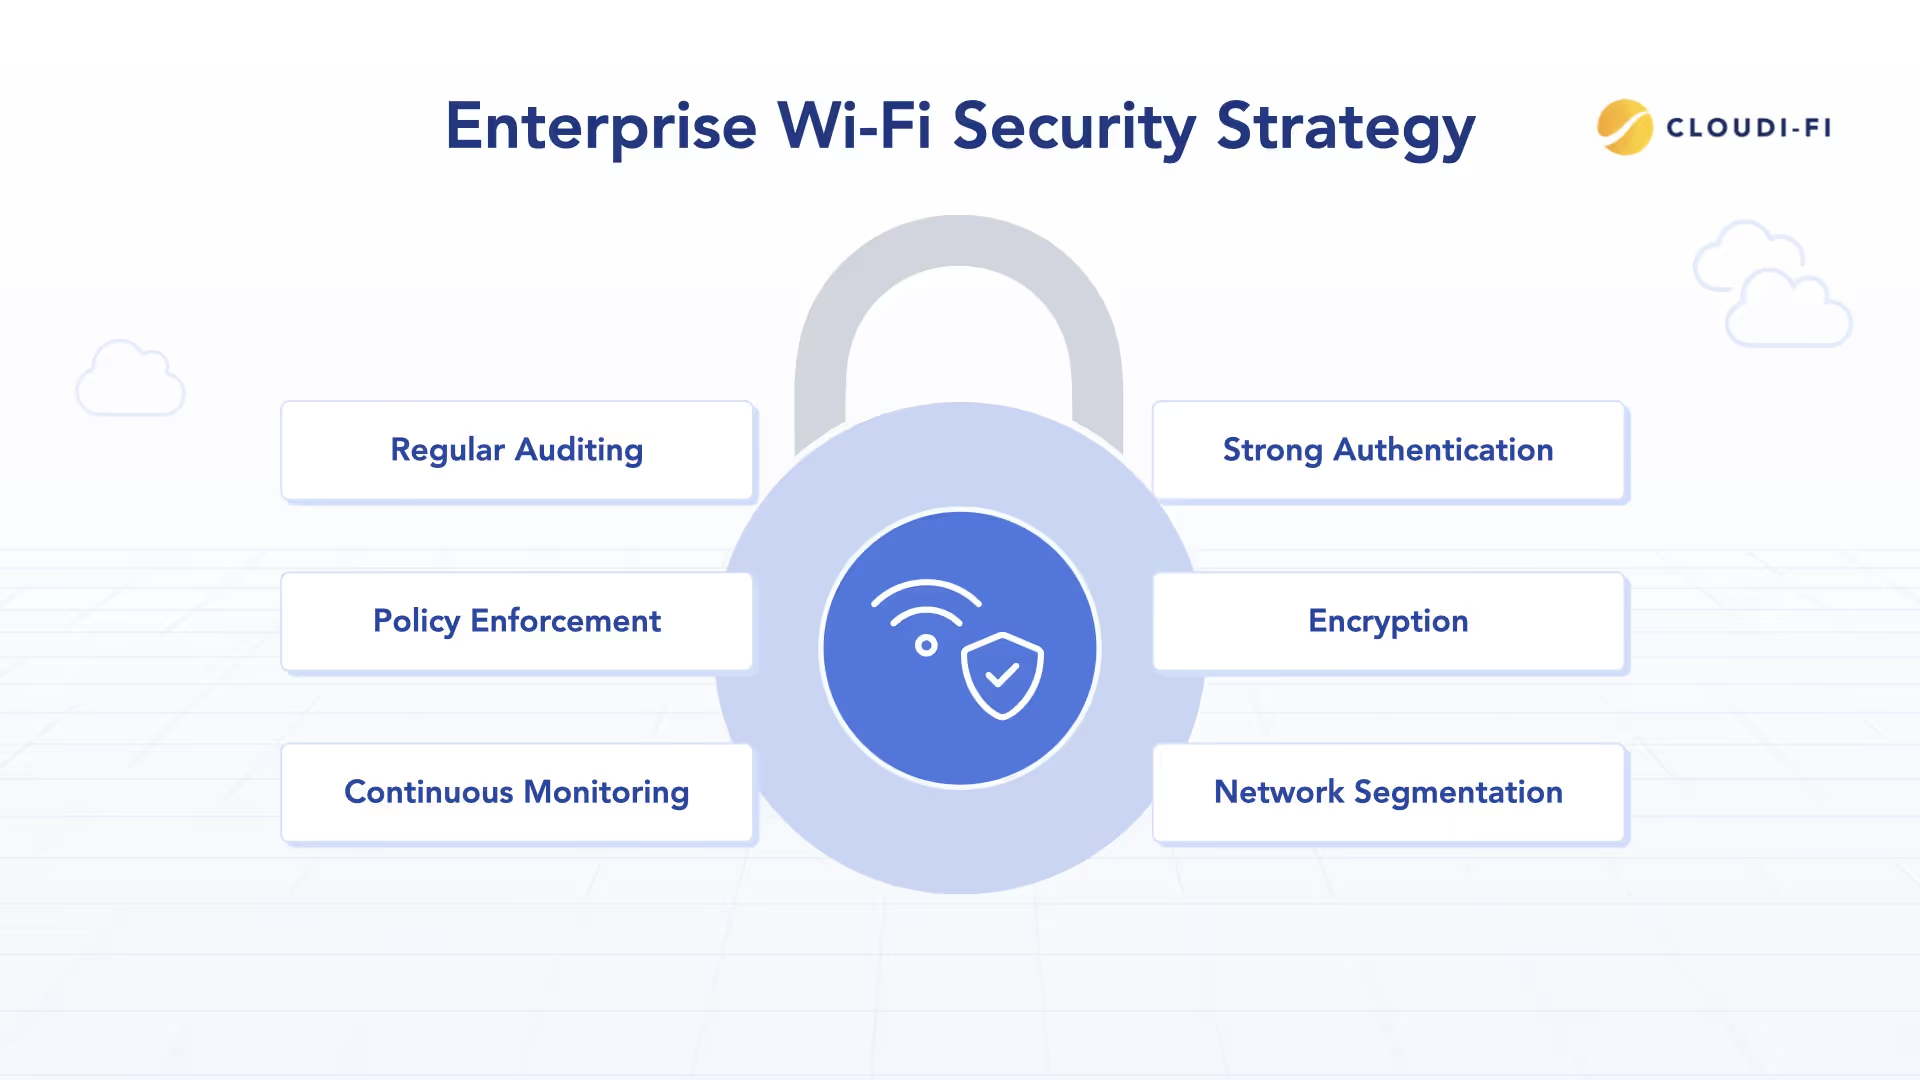
Pour une grande entreprise, renforcer la sécurité du Wi‑Fi ne consiste pas à miser sur une seule technologie, mais à mettre en place une défense à plusieurs niveaux. Un modèle de sécurité robuste doit inclure :
1. Authentification forte : implémenter le 802.1X avec des méthodes EAP reposant sur des certificats ou des identifiants sécurisés.
2. Chiffrement : déployer le WPA2-Enterprise ou WPA3-Enterprise pour protéger les données.
3. Segmentation du réseau : séparer les flux des invités, des collaborateurs, et des objets connectés (IoT) dans des VLAN distincts.
4. Surveillance continue : déployer des systèmes de détection et de prévention des intrusions sans fil (WIDS/WIPS).
5. Application des règles de sécurité : mettre en œuvre un contrôle d’accès fondé sur les rôles et un contrôle d’accès au réseau (NAC).
6. Audits réguliers : réaliser périodiquement des évaluations de sécurité et des tests d’intrusion.
Cette approche à plusieurs niveaux permet de protéger le réseau même si l’une des couches de défense est compromise.
Les enjeux de la sécurité Wi‑Fi : connaître les menaces
Tout réseau sans fil est exposé à des tentatives d’intrusion invisibles, menées à toute heure pour en repérer les failles. Les enjeux ne sont pas seulement techniques : ils sont aussi opérationnels et financiers. Ils évoluent sans cesse, à mesure que les méthodes d’attaque se perfectionnent.
Détection passive et active des réseaux WLAN
Les attaquants commencent par une phase de reconnaissance. La détection passive consiste simplement à écouter le trafic sans fil à l’aide d’outils comme Wireshark, sans que les administrateurs réseau puissent le détecter. La détection active va plus loin : les attaquants envoient des requêtes de sondage pour repérer les réseaux masqués et recueillir des informations sur leurs paramètres de sécurité.
Le plus inquiétant ? Ces deux méthodes nécessitent peu de compétences techniques et peuvent être mises en œuvre depuis un ordinateur portable, par exemple sur un parking.
Authentification en système ouvert et vulnérabilités EAP
L’authentification en système ouvert peut sembler inoffensive, mais elle présente des risques importants. Elle n’authentifie pas les utilisateurs et permet à n’importe qui de se connecter au réseau. Associée à un chiffrement faible ou absent, elle facilite l’accès aux attaquants.
Même avec le protocole EAP (Extensible Authentication Protocol), des risques subsistent. Des méthodes EAP mal configurées, des mots de passe faibles ou l’absence de validation des certificats du serveur peuvent rendre le réseau vulnérable, malgré l’utilisation de protocoles conçus pour les entreprises.
Les principales menaces
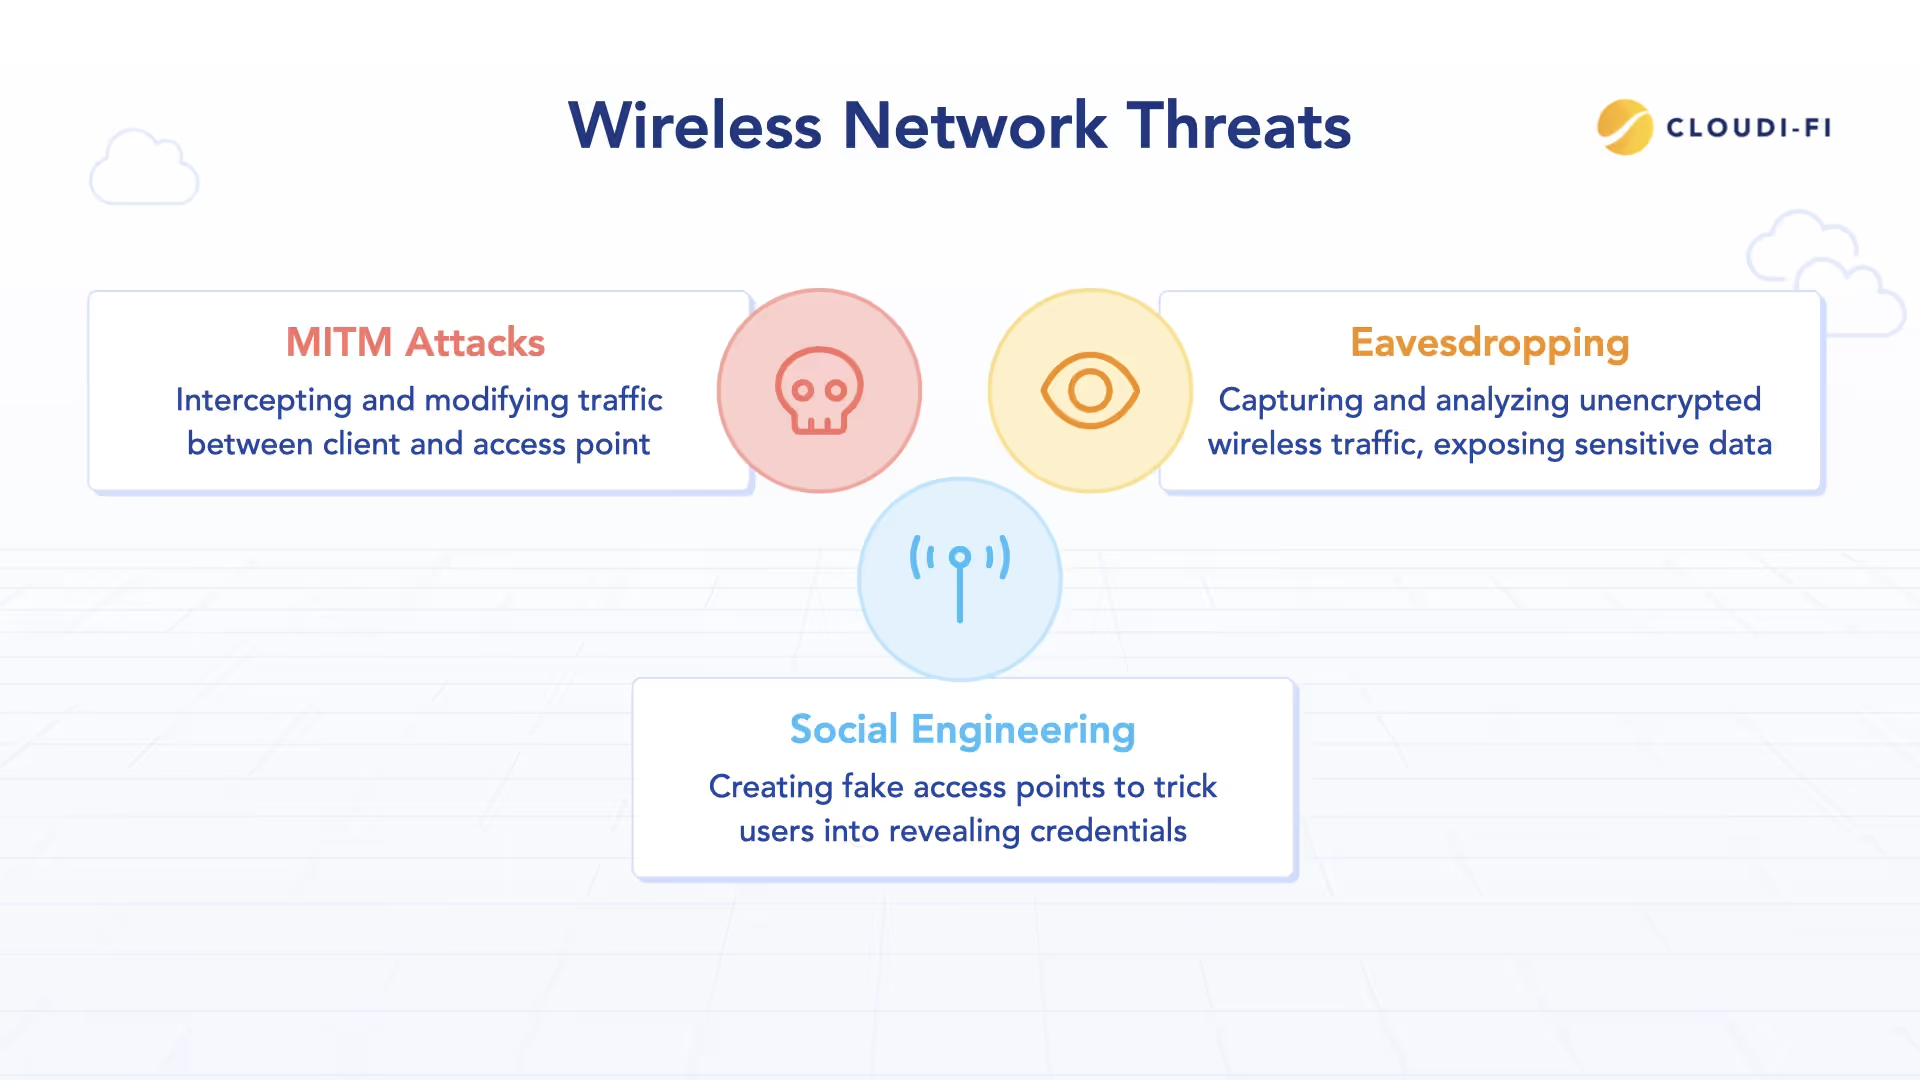
Écoute clandestine : le trafic sans fil non chiffré ou faiblement chiffré peut être capturé et analysé. Les e-mails, les identifiants de connexion et d’autres informations deviennent alors accessibles à toute personne disposant d’un outil de capture de paquets.
Ingénierie sociale : les attaquants créent de faux points d’accès dont le nom ressemble à celui d’un réseau légitime — il s’agit alors d’une attaque par « evil twin » — ou installent des points d’accès malveillants qui semblent offrir une connexion gratuite. Ils incitent ainsi les utilisateurs à se connecter et à divulguer leurs identifiants.
Attaques de type « man-in-the-middle » (MITM) : en s’interposant entre l’appareil client et le point d’accès légitime, les attaquants peuvent intercepter et éventuellement modifier le trafic. Ils peuvent ainsi dérober des identifiants, injecter des logiciels malveillants ou manipuler des données.
Le coût des mesures de sécurité
Au-delà des défis techniques, les équipes informatiques doivent aussi faire face à d’importantes contraintes opérationnelles et financières :
- Coûts de personnel : former les équipes aux protocoles de sécurité complexes et assurer une surveillance continue.
- Investissements dans l’infrastructure : acquérir des points d’accès de qualité professionnelle, des serveurs d’authentification (RADIUS) et des autorités de certification.
- Charge de maintenance : installer régulièrement les mises à jour de sécurité, gérer le cycle de vie des certificats et résoudre les problèmes d’authentification.
- Réponse aux incidents : mobiliser du temps et des ressources pour enquêter sur les compromissions et autres incidents de sécurité.
Ces coûts doivent être mis en regard des conséquences potentiellement désastreuses d’une violation de données : sanctions réglementaires, litiges, atteinte à la réputation et perte de clients.
Découvrez les bonnes pratiques essentielles pour sécuriser le Wi‑Fi invité.
Méthodes d’authentification : les clés de votre royaume
L’authentification contrôle l’accès à votre réseau sans fil. Si elle est mal conçue, toutes les autres mesures de sécurité peuvent être compromises. Les méthodes d’authentification Wi‑Fi ont évolué : elles ne reposent plus uniquement sur de simples mots de passe, mais incluent des mécanismes cryptographiques avancés qui vérifient l’identité des utilisateurs et des composants de l’infrastructure.
Les méthodes d’authentification Wi‑Fi appartiennent généralement à trois catégories :
1. Clé prépartagée (PSK) / Simultaneous Authentication of Equals (SAE) : authentification simple fondée sur un mot de passe (WPA2/WPA3-Personal).
2. Authentification d’entreprise : 802.1X avec des méthodes EAP nécessitant des serveurs d’authentification.
3. Enhanced Open/OWE : chiffrement opportuniste destiné aux réseaux publics.
Dans les environnements d’entreprise, le choix du type d’identifiant a une incidence importante sur la sécurité et la facilité d’utilisation :
- Certificats numériques
Les certificats numériques constituent la référence en matière d’authentification sans fil. Ces justificatifs cryptographiques, délivrés par une autorité de certification (CA), permettent une authentification mutuelle : le client et le serveur prouvent tous deux leur identité au moyen de mécanismes cryptographiques.
Un certificat contient : 1) des informations relatives à l’infrastructure à clés publiques (PKI), 2) des informations d’identité (nom du sujet, organisation), 3) la signature numérique de l’autorité de certification émettrice et 4) une période de validité. Leur principal avantage est qu’ils éliminent entièrement la transmission de mots de passe, rendant impossible le vol d’identifiants par écoute du réseau. Ils nécessitent toutefois une infrastructure PKI robuste et une bonne gestion du cycle de vie des certificats.
- Fichiers PAC (Protected Access Credentials)
Les fichiers PAC ont été introduits avec EAP-FAST pour améliorer les méthodes d’authentification plus anciennes. Un PAC est essentiellement un secret partagé établi entre le client et le serveur d’authentification, qui sert à créer un tunnel sécurisé pour les authentifications suivantes. Les PAC peuvent être provisionnés de deux façons :
- Automatiquement : ils sont générés dynamiquement lors de la première connexion (méthode moins sûre).
- Manuellement : ils sont distribués à l’avance par les administrateurs (méthode plus sûre, mais plus exigeante sur le plan opérationnel).
Les PAC ont simplifié le déploiement par rapport aux certificats, mais ils sont aujourd’hui moins utilisés, car la gestion des certificats s’est améliorée.
- Nom d’utilisateur et mot de passe
L’authentification classique par nom d’utilisateur et mot de passe reste répandue, car elle est simple et familière aux utilisateurs. Associés à des méthodes EAP sécurisées comme PEAP, les mots de passe peuvent offrir un niveau de sécurité raisonnable.
Cependant, les mots de passe présentent des vulnérabilités :
- ils sont exposés aux attaques par force brute s’ils sont faibles ;
- ils peuvent être compromis par ingénierie sociale ;
- leur transmission doit être sécurisée ;
- ils sont souvent réutilisés sur plusieurs services, ce qui aggrave les conséquences d’une compromission.
Parmi les bonnes pratiques : imposer une politique de mots de passe robustes, activer l’authentification multifacteur lorsque c’est possible et utiliser des méthodes d’authentification interne sécurisées.
L'architecture 802.1X/EAP : une protection de niveau entreprise
Pour authentifier des milliers d’utilisateurs sur des centaines de points d’accès, difficile de faire mieux que 802.1X, une norme évolutive et sécurisée. Elle assure le contrôle d’accès au réseau en exigeant une authentification avant d’autoriser la connexion. Voyez-la comme un poste de contrôle sophistiqué à l’entrée de votre réseau sans fil.
L'architecture 802.1X repose sur trois éléments :
- Supplicant : le terminal client qui demande l’accès.
- Authenticator : le point d’accès qui contrôle l’accès au réseau.
- Serveur d’authentification : généralement un serveur RADIUS qui vérifie les identifiants.
Le processus commence lorsqu’un client tente de se connecter. Le point d’accès place alors le terminal dans un état non authentifié et n’autorise que le trafic nécessaire à l’authentification. Le client et le serveur RADIUS procèdent ensuite à l’authentification mutuelle par l’intermédiaire du point d’accès. Ce n’est qu’une fois l’authentification réussie que le point d’accès accorde l’accès complet au réseau.
Vous souhaitez comprendre plus en détail le fonctionnement de l’authentification 802.1X ? Consultez notre article détaillé sur l’authentification 802.1X pour en découvrir toutes les étapes.
Comparaison des méthodes EAP
Les différentes méthodes EAP (Extensible Authentication Protocol) offrent des niveaux de sécurité et des degrés de complexité de déploiement variables.
PEAP (Protected EAP) : PEAP établit un tunnel TLS chiffré avant d’authentifier l’utilisateur, protégeant ainsi ses identifiants contre l’interception. Cette méthode est largement prise en charge et souvent associée à MSCHAPv2 pour l’authentification interne. Elle nécessite principalement le déploiement d’un certificat de serveur de confiance ; les clients n’ont pas besoin de certificats individuels. PEAP est donc couramment utilisé pour l’authentification par mot de passe.
EAP-FAST (EAP Flexible Authentication via Secure Tunneling) : développée par Cisco pour améliorer LEAP, cette méthode utilise des fichiers PAC afin d’établir rapidement un tunnel sécurisé sans nécessiter de certificats. Elle est moins répandue aujourd’hui, mais reste utile lorsque le déploiement de certificats est difficile. Le provisionnement automatique des fichiers PAC peut toutefois exposer à des attaques de type « man-in-the-middle » (MITM).
MSCHAPv2 (Microsoft Challenge Handshake Authentication Protocol version 2) : MSCHAPv2 est une méthode d’authentification interne, généralement utilisée dans un tunnel PEAP ou EAP-FAST. Elle permet une authentification mutuelle à l’aide de mots de passe, mais ne doit jamais être utilisée seule : elle doit être protégée par le tunnel externe. Pratique, elle est considérée comme moins sûre que les méthodes fondées sur des certificats.
EAP-TLS (EAP Transport Layer Security) : EAP-TLS est la méthode EAP la plus sécurisée. Elle exige des certificats côté client et côté serveur. L’authentification mutuelle s’effectue au moyen de mécanismes cryptographiques, sans transmettre de mots de passe. La difficulté ? Il faut disposer d’une infrastructure PKI opérationnelle et déployer des certificats sur tous les appareils. Malgré cette complexité opérationnelle, EAP-TLS reste la référence pour les environnements qui exigent un niveau de sécurité élevé.
Scénarios de conception de la sécurité : mise en œuvre sur le terrain
La cncetption de la sécurité sans fil ne suit pas une approche unique : chaque contexte appelle des mesures adaptées. C’est particulièrement vrai pour l’accès aux réseaux publics, où les modèles de sécurité traditionnels ne suffisent pas.
Accès aux réseaux publics et portails captifs
Le Wi‑Fi public pose un défi particulier : il faut fournir un accès sans demander aux utilisateurs des identifiants qui leur auraient été communiqués à l’avance. Historiquement, cela se traduisait par des réseaux ouverts sans chiffrement — un véritable cauchemar en matière de sécurité.
Les portails captifs sont apparus comme une solution : ils interceptent le trafic web et affichent une page d’authentification avant d’autoriser l’accès à Internet. Les premières versions présentaient toutefois des failles importantes :
- le trafic échangé avant l’authentification n’était pas chiffré ;
- l’authentification s’effectuait souvent en HTTP, et non en HTTPS ;
- aucune vérification de l’appareil ou de l’utilisateur n’était effectuée au-delà de la connexion initiale ;
- le système était facile à contourner ou à usurper.
Approches modernes : les principes du Zero Trust
Aujourd’hui, la conception de la sécurité s’appuie sur les principes du Zero Trust, qui changent en profondeur la façon d’envisager l’accès aux réseaux publics :
1. Ne jamais faire confiance, toujours vérifier : chaque tentative de connexion fait l’objet d’une authentification et d’une autorisation, quel que soit le lieu.
2. Appliquer le principe du moindre privilège : les utilisateurs disposent uniquement des droits nécessaires à leur usage.
3. Partir du principe qu’une compromission est possible : concevoir le réseau en considérant que des attaquants peuvent déjà être présents.
4. Vérifier en continu : l’authentification ne se limite pas à la connexion initiale ; elle se poursuit tout au long de la session.
Les solutions modernes de portail captif associées au Zero Trust intègrent notamment :
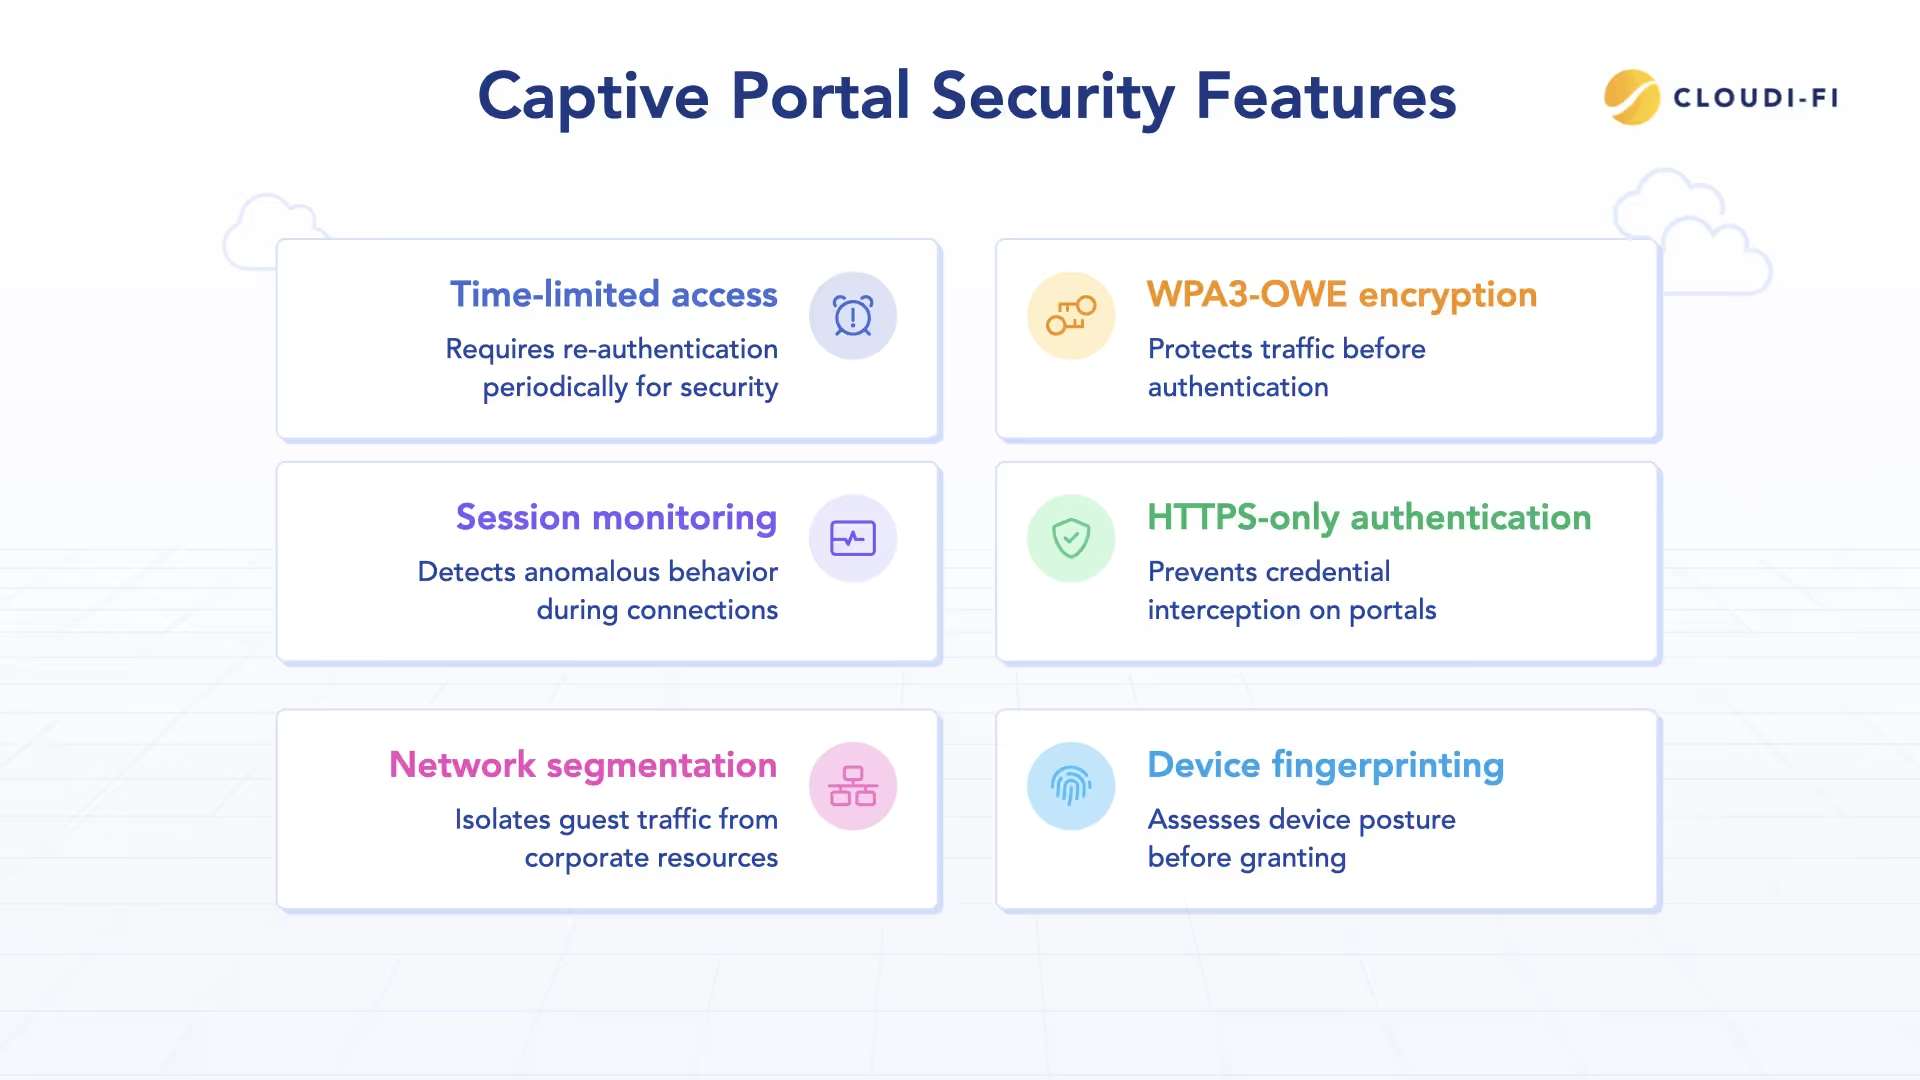
- le chiffrement WPA3-OWE, qui protège le trafic même avant l’authentification ;
- des portails d’authentification accessibles uniquement en HTTPS, afin d’éviter l’interception des identifiants ;
- l’identification par empreinte numérique des appareils et l’évaluation de leur niveau de sécurité avant d’autoriser l’accès ;
- la segmentation du réseau, qui isole le trafic invité des ressources de l’entreprise ;
- la surveillance des sessions, pour détecter les comportements anormaux pendant les connexions ;
- une durée d’accès limitée, au terme de laquelle une nouvelle authentification est requise.
Cette approche multicouche protège le réseau même si l’un de ses composants est compromis. Les réseaux ouverts au public ne sont plus les cibles faciles qu’ils étaient autrefois.
WPA3 et OWE : la nouvelle génération de sécurité sans fil
Après 14 ans de domination de WPA2, le secteur du sans-fil a enfin corrigé plusieurs vulnérabilités persistantes avec WPA3. OWE (Opportunistic Wireless Encryption), également appelé Enhanced Open, a lui aussi marqué une évolution majeure dans la sécurisation des réseaux ouverts.
WPA3 : plus robuste, plus intelligent, plus sûr
WPA3 apporte plusieurs améliorations majeures en matière de sécurité :
Simultaneous Authentication of Equals (SAE) : en remplacement de la poignée de main en quatre étapes avec clé prépartagée (PSK) de WPA2, SAE assure la confidentialité persistante et protège contre les attaques par dictionnaire hors ligne. Même si quelqu’un capture le trafic sans fil, il ne peut pas tenter de déchiffrer le mot de passe hors ligne.
Suite de sécurité 192 bits : WPA3-Enterprise propose un niveau de sécurité cryptographique de 192 bits, en option, pour répondre aux besoins des environnements très sensibles, comme ceux des administrations et du secteur financier.
Trames de gestion protégées : contrairement à WPA2, où cette protection était facultative, WPA3 impose la protection des trames de gestion. Elle permet notamment de prévenir les attaques par désauthentification et désassociation.
Configuration simplifiée : WPA3-Easy Connect utilise des codes QR pour faciliter l’intégration des appareils au réseau, y compris pour les utilisateurs non spécialistes.
Prérequis à la mise en œuvre de WPA3
Le déploiement de WPA3 nécessite :
- Des équipements compatibles : les points d’accès comme les appareils clients doivent prendre en charge WPA3. C’est le cas de la plupart des appareils commercialisés depuis 2019.
- Des mises à jour du micrologiciel : les équipements existants peuvent nécessiter une mise à jour pour prendre en charge WPA3.
- La préparation d’un mode de transition : pendant la migration, il faut prendre en charge les appareils compatibles avec WPA2 et WPA3.
- Des tests de compatibilité : vérifiez le fonctionnement avec les différents appareils de votre environnement.
OWE : sécuriser les réseaux ouverts
OWE (Opportunistic Wireless Encryption), également appelé Enhanced Open, répond à un problème de longue date : comment chiffrer les réseaux publics ouverts sans mot de passe partagé.
OWE offre :
- Un chiffrement individualisé des données : chaque client dispose de clés de chiffrement qui lui sont propres.
- Une protection contre l’écoute du trafic : les autres clients du réseau ne peuvent pas intercepter le trafic.
- Aucune authentification requise : la simplicité d’un réseau ouvert est préservée.
- La rétrocompatibilité : OWE peut coexister avec des réseaux ouverts plus anciens.
OWE s’appuie sur un échange de clés Diffie-Hellman lors de l’association à un point d’accès. Cet échange établit un tunnel chiffré sans identifiants prépartagés. Dans les cafés, les aéroports ou les hôtels, OWE transforme ainsi le Wi‑Fi ouvert, par nature peu sûr, en une connexion mieux protégée.
Prérequis à l'implémentation d’OWE
Le déploiement d’OWE nécessite :
- Des points d’accès compatibles OWE : de nombreux points d’accès professionnels ont acquis cette compatibilité grâce à des mises à jour du micrologiciel.
- La prise en charge par les appareils clients : OWE est pris en charge par iOS 13 et versions ultérieures, Android 10 et versions ultérieures, ainsi que Windows 10 version 2004 et versions ultérieures.
- Une configuration appropriée du SSID : les réseaux OWE utilisent des SSID distincts ou une configuration à double mode.
- Une communication claire auprès des utilisateurs : ceux-ci ne remarqueront pas de différence, mais les équipes informatiques doivent connaître le niveau de protection offert.
Conclusion : votre parcours vers la sécurité sans fil commence maintenant
La sécurité sans fil n’est pas une destination, mais un processus continu d’apprentissage, d’adaptation et de vigilance. De la compréhension des vulnérabilités historiques à la mise en œuvre de WPA3 et d’architectures Zero Trust, chaque niveau de protection compte.
À retenir :
- Multipliez les niveaux de protection : aucune technologie ne peut tout protéger à elle seule.
- Renforcez l’authentification : les certificats sont plus sûrs que les mots de passe, et 802.1X offre une meilleure protection que PSK.
- Chiffrez tous les échanges : WPA3 et OWE permettent de protéger le trafic sans fil.
- Surveillez le réseau en continu : les menaces évoluent plus vite que les mesures de protection statiques.
- Continuez à vous former : préparez une certification CWNP ou tenez-vous au courant des nouvelles menaces.
Votre réseau sans fil transporte dans les airs les ressources les plus précieuses de votre organisation. Sa protection est indispensable. Les outils et les connaissances nécessaires pour bâtir une sécurité sans fil robuste existent. Reste à les mettre en œuvre avant que les attaquants ne découvrent vos failles.