Au début des réseaux d’entreprise, la sécurité reposait sur des frontières physiques. Le réseau de l’entreprise était un « jardin clos » et l’objectif principal consistait à n’en autoriser l’accès qu’aux personnes habilitées. Pour cela, les organisations ont adopté le contrôle d’accès au réseau (NAC). Pendant des décennies, le NAC a joué le rôle de gardien : il vérifiait les identifiants à l’entrée et s’assurait que les appareils respectaient certaines exigences de sécurité avant de leur accorder l’accès au réseau.
Mais le contexte pour lequel le NAC traditionnel a été conçu a profondément changé. La stratégie du « château fort et de ses douves », autrefois considérée comme la référence, est mise à mal par la transformation numérique. Aujourd’hui, les équipes travaillent en mode hybride, les applications critiques sont hébergées dans le cloud et le réseau accueille un nombre difficile à maîtriser d’objets connectés (IoT), souvent dépourvus des protections de base d’un ordinateur classique.
Dans ce contexte, l’architecture rigide du NAC traditionnel, étroitement liée au matériel, est devenue un frein. Pour répondre aux exigences des entreprises modernes, les organisations se tournent vers le NAC cloud-natif, un modèle qui privilégie l’identité plutôt que la localisation, et le logiciel plutôt que le matériel.
Cet article présente les différences fondamentales entre ces deux modèles et explique pourquoi le passage au cloud n’est plus une simple option, mais une nécessité pour les entreprises d’aujourd’hui.
Qu’est-ce que le NAC traditionnel ?
Le NAC traditionnel désigne des solutions de sécurité classiques, déployées sur site, qui contrôlent l’accès à un réseau local (LAN). Elles reposent généralement sur des appliances physiques ou virtuelles — des serveurs installés dans une baie — déployées sur chaque site important afin d’intercepter les demandes de connexion.
Sur le plan technique, ces systèmes s’appuient généralement sur la norme IEEE 802.1X. Le processus met en jeu trois composants distincts :
- Le supplicant : l’agent logiciel installé sur l’appareil de l’utilisateur, qui fournit ses identifiants.
- L’authentificateur : l’équipement réseau — commutateur ou point d’accès Wi-Fi — qui sert d’intermédiaire.
- Le serveur d’authentification : l’appliance NAC sur site, généralement un serveur RADIUS, qui prend la décision finale.
Pourquoi le NAC traditionnel a-t-il connu du succès ?
Si le NAC traditionnel est encore utilisé aujourd’hui, c’est en grande partie en raison de l’inertie technologique. De nombreuses grandes organisations ont investi des sommes importantes dans ces systèmes il y a cinq à dix ans. L’architecture, qui nécessite un déploiement matériel sur chaque site, rend ces solutions difficiles à remplacer. Pour une entreprise installée dans un siège unique et centralisé, dont les équipes travaillent entièrement sur site et qui ne dépend pas du cloud, ce modèle peut encore fonctionner. Mais l’intégration et l’exploitation de la solution restent coûteuses.
Dès que cette entreprise ouvre un bureau distant, met en place un réseau Wi-Fi invité ou déploie des objets connectés, le NAC traditionnel commence toutefois à montrer ses limites. Il a été conçu pour un monde statique qui n’existe plus. Dans un environnement où tout évolue rapidement, il ressemble moins à un bouclier de sécurité qu’à une ancre qui freine l’organisation.
Qu’est-ce que le NAC cloud-natif ?
Le NAC cloud-natif est une approche moderne du contrôle d’accès au réseau, proposée sous forme de service logiciel (SaaS). Dans de nombreux environnements, il évolue vers un modèle plus large de Network Access as a Service (NAaaS), dans lequel l’authentification, l’application des politiques, l’onboarding et la visibilité sont fournis par une architecture cloud distribuée à l’échelle mondiale, plutôt que par des appliances traditionnelles déployées sur site.
Dans un modèle cloud-natif, l’emplacement physique de l’utilisateur n’a plus d’importance. Qu’un employé se connecte depuis le siège de l’entreprise, une antenne régionale, son domicile ou un hôtel, sa demande d’authentification est acheminée vers un moteur de politiques hébergé dans le cloud.
Ce moteur s’intègre directement aux fournisseurs d’identité (IdP) modernes, tels qu’Okta, Microsoft Entra ID, ou Google Workspace. L’identité — celle de la personne et le contexte de sa connexion — devient ainsi le nouveau périmètre de sécurité. La question n’est plus de savoir à quel port vous vous êtes connecté, mais qui vous êtes et si votre appareil est sécurisé à cet instant.
NAC traditionnel vs NAC cloud : les principales différences
Pour comprendre pourquoi les entreprises migrent vers le cloud, comparons la façon dont ces deux modèles répondent aux réalités quotidiennes de l’exploitation informatique, de la sécurité et de la croissance.
Comparaison côte à côte
Les limites du NAC traditionnel
À mesure que les réseaux se déploient sur un nombre croissant de sites, les limites du modèle traditionnel deviennent évidentes. Ces systèmes ont été conçus à une époque où l’on partait du principe que le réseau formait un ensemble unique et facile à gérer.
Aujourd’hui, ce présupposé devient un risque.
La complexité et les écarts de configuration
Le NAC traditionnel est difficile à maintenir. Chaque fois que vous ajoutez un commutateur d’un nouveau fournisseur, mettez à jour un contrôleur Wi-Fi ou modifiez un VLAN, vous devez actualiser manuellement la configuration du NAC. Avec le temps, des écarts de configuration apparaissent : les politiques de sécurité finissent par varier d’un bâtiment à l’autre. Ces incohérences peuvent créer des points d’entrée involontaires que des attaquants pourraient exploiter.
Le coût de la gestion des appliances
Le coût total de possession (TCO) du NAC traditionnel est très élevé. Il ne se limite pas à la licence logicielle : il faut aussi tenir compte des coûts indirects.
- Dépenses d’investissement (CapEx) : coûts initiaux élevés pour les appliances physiques déployées sur chaque site.
- Électricité : dépenses récurrentes liées à l’alimentation et au refroidissement des baies.
- Redondance : pour éviter tout point de défaillance unique, il faut généralement acheter les équipements en double afin d’assurer la haute disponibilité.
- Main-d’œuvre : des ingénieurs spécialisés doivent consacrer du temps à corriger les vulnérabilités du système d’exploitation des serveurs, à gérer les pannes matérielles et à adapter la capacité.
Une solution mal adaptée aux environnements modernes (IoT et BYOD)
De nombreux objets connectés, imprimantes, caméras et capteurs intelligents ne prennent pas en charge l’authentification 802.1X. Pour intégrer ces appareils au réseau, les organisations ont souvent recours à l’identification par adresse MAC. Mais cette adresse ne permet pas, à elle seule, de vérifier de manière fiable l’identité de l’appareil.
Le NAC cloud-natif complète cette approche avec le profilage des appareils, l’analyse du contexte, la classification automatisée et l’application de politiques d’accès, afin de renforcer la sécurité des appareils qui ne prennent pas en charge 802.1X.
Les avantages du NAC cloud-natif
En transférant le plan de contrôle dans le cloud, le NAC cesse d’être un frein et devient un levier pour l’entreprise. La sécurité peut ainsi évoluer au rythme du cloud.
Un accès piloté par l’identité
Le NAC cloud-natif s’intègre directement à votre « source de référence » : votre service d’annuaire. Lorsqu’un utilisateur est ajouté au groupe « Finance » dans l’annuaire de l’entreprise, il bénéficie automatiquement des autorisations réseau correspondantes, partout dans l’organisation. S’il quitte l’entreprise et que son compte est désactivé dans l’annuaire, ses accès réseau sont immédiatement révoqués, y compris sur le Wi-Fi du bureau et pour l’accès à distance.
L’accès piloté par l’identité permet aux organisations de sécuriser les connexions BYOD, Invités et IoT sans ajouter de complexité inutile.
Des opérations simplifiées
Avec une solution SaaS, plus besoin d’installer des appliances en baie ni de gérer leurs mises à jour de micrologiciel. Les équipes informatiques peuvent délaisser la gestion du matériel pour se concentrer sur la conception de la sécurité. Depuis un tableau de bord accessible par navigateur, elles administrent les politiques à l’échelle mondiale : une modification effectuée à Londres s’applique simultanément à New York et à Singapour.
Un déploiement plus rapide et une plus grande agilité
Avec le NAC traditionnel, l’ouverture d’une nouvelle agence demande des semaines de préparation et d’expédition du matériel. Avec le NAC cloud-natif, un nouveau site peut être sécurisé dès que sa connexion Internet est opérationnelle. Le déploiement sans intervention sur site (« Zero-Touch Provisioning ») permet aux entreprises d’étendre leurs activités à l’échelle mondiale sans être freinées par leur infrastructure de sécurité.
NAC traditionnel et modèles de sécurité modernes (Zero Trust et identité)
Le secteur de la cybersécurité évolue vers l’architecture Zero Trust (ZTA), fondée sur un principe central : « ne jamais faire confiance, toujours vérifier ».
« NAC vs Zero Trust »
Le NAC traditionnel est souvent à l’opposé du Zero Trust. Il repose sur une confiance « binaire » : dès lors qu’un appareil se trouve sur le VLAN, il est considéré comme fiable. Si un attaquant compromet un appareil de ce VLAN, il peut se déplacer latéralement vers les autres appareils.
Le NAC cloud-natif, lui, prend en charge la microsegmentation. Il ne se contente pas de vérifier les identifiants une seule fois : il surveille en continu l’identité de l’utilisateur et l’état de sécurité de son appareil. Si un ordinateur portable présente soudainement des signes d’infection par un logiciel malveillant, le NAC cloud-natif peut révoquer automatiquement son accès ou le placer dans un VLAN de quarantaine, même si l’utilisateur est toujours connecté.
Contrôle d’accès basé sur l’identité
Dans les réseaux modernes, l’identité constitue le nouveau périmètre de sécurité. Peu importe que vous soyez à votre bureau ou dans un café : le NAC cloud-natif applique les mêmes règles d’accès fondées sur l’identité. Il fait le lien entre la couche réseau — adresses IP et MAC — et la couche applicative — utilisateurs et rôles — pour assurer une sécurité cohérente et fluide.
L’évolution de l’architecture : visualiser le changement
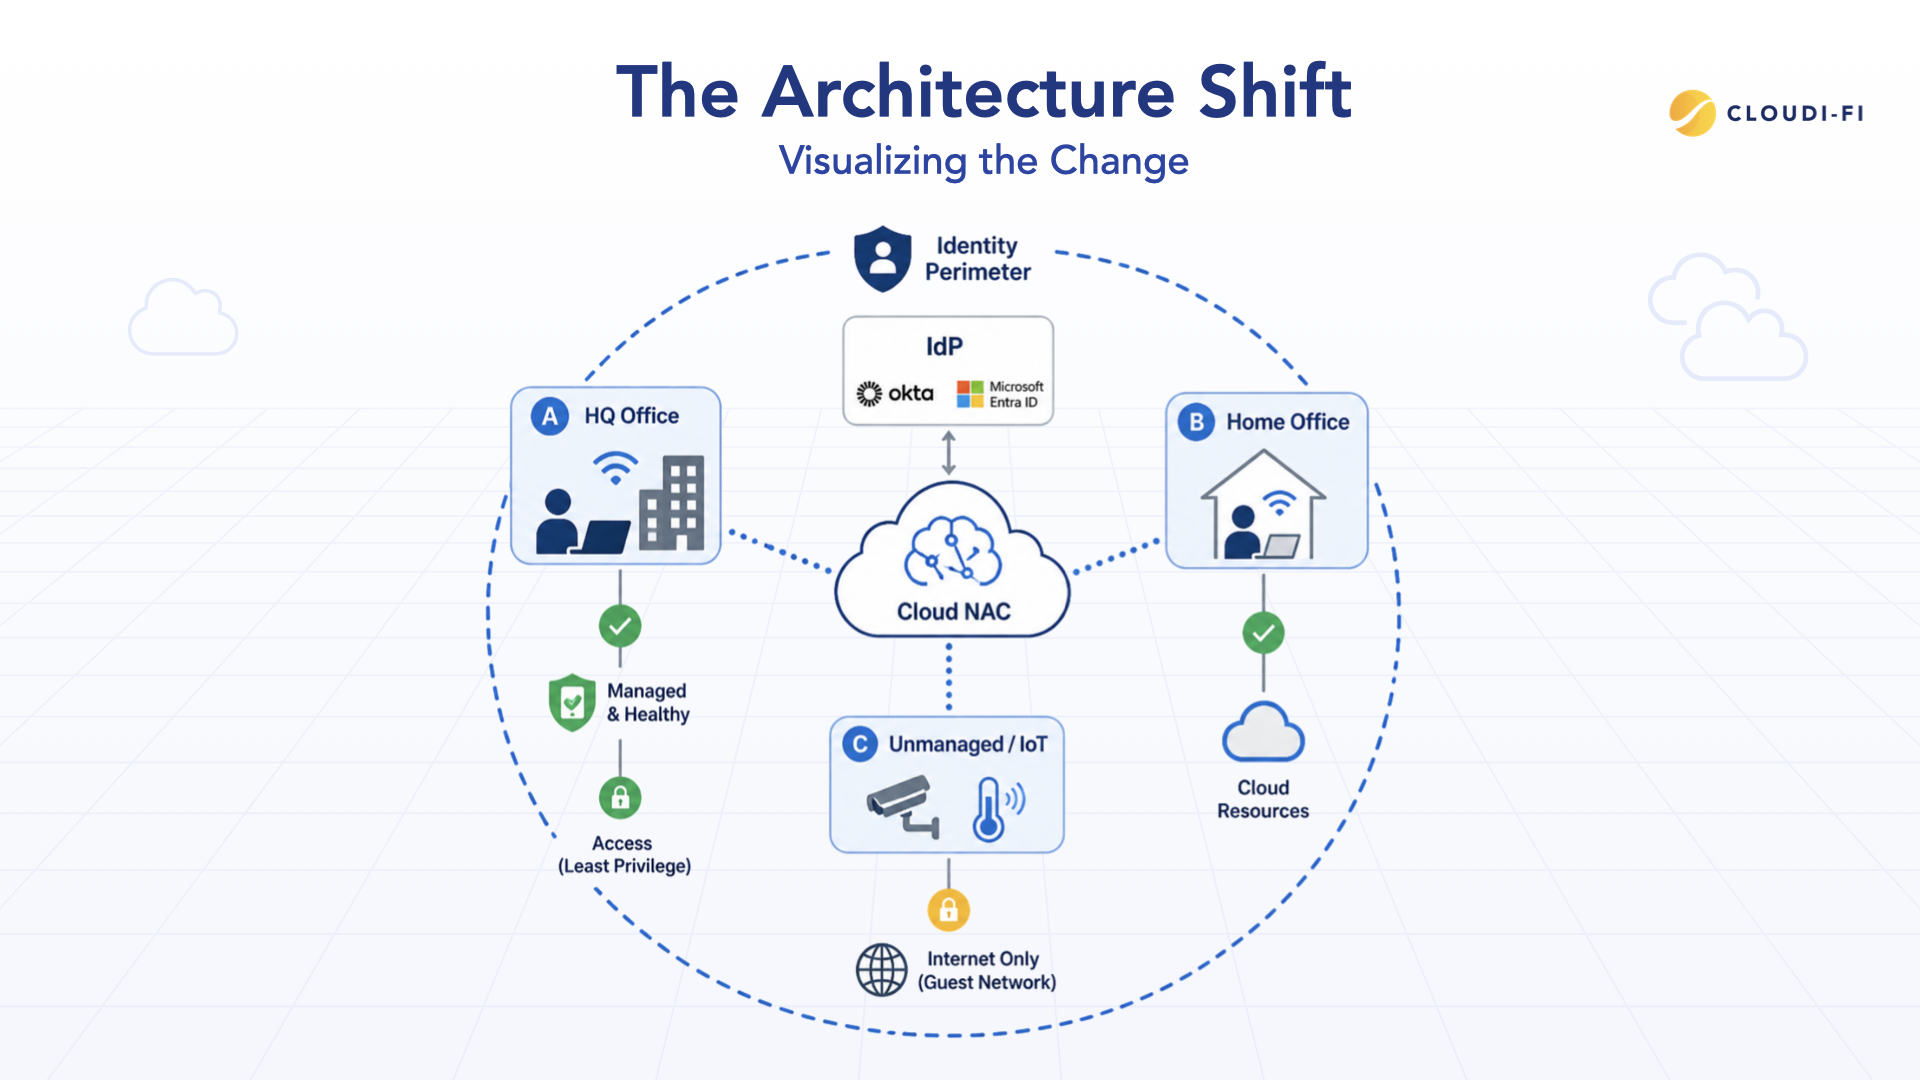
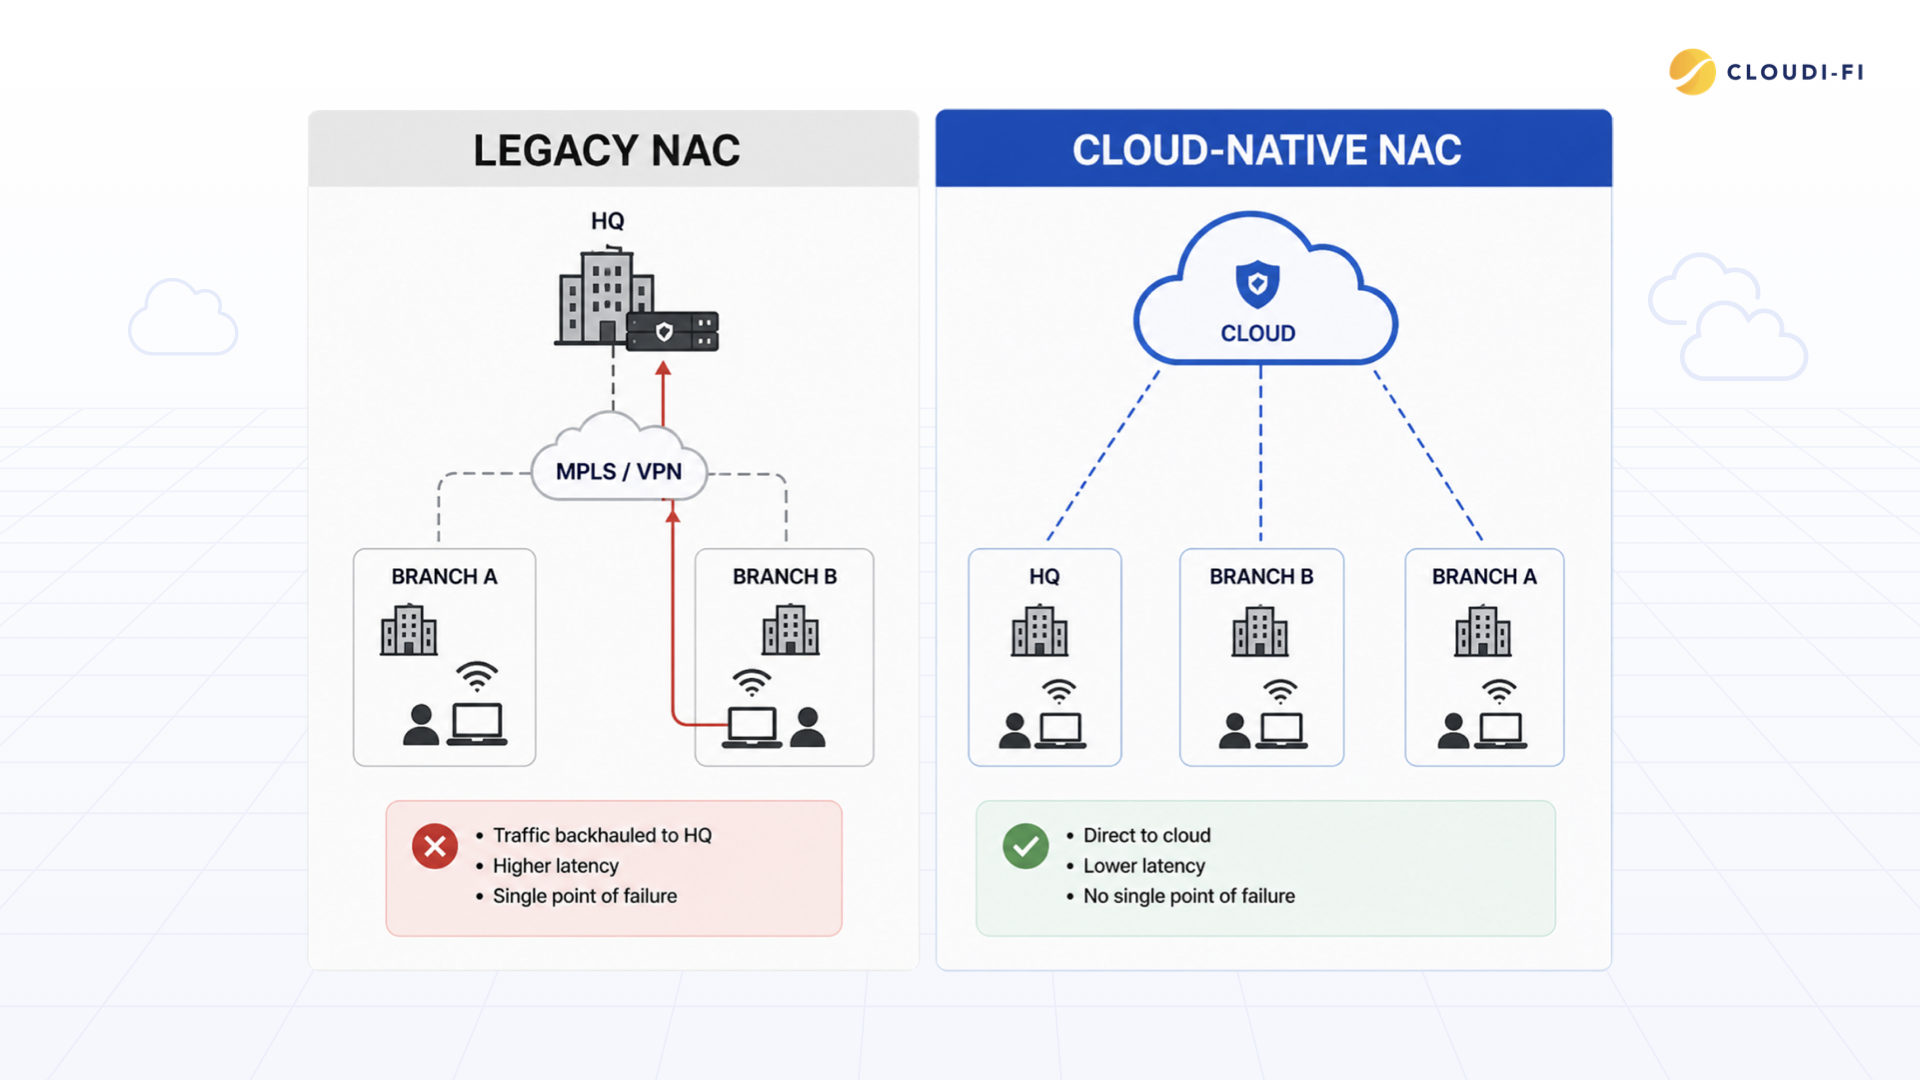
Dans une architecture NAC traditionnelle, le trafic des petites agences est souvent renvoyé vers un centre de données central pour y être authentifié par l’appliance NAC. Cela augmente sensiblement la latence et consomme une bande passante coûteuse.
Avec un NAC cloud-natif, l’authentification s’effectue à la périphérie du réseau. L’agence communique directement avec le service cloud. La latence diminue, l’expérience utilisateur s’améliore et, même si le siège de l’entreprise est hors ligne, les agences peuvent continuer à fonctionner de manière sécurisée.
Un périmètre d’identité unifié
Imaginez un périmètre de sécurité qui englobe non seulement vos bureaux, mais aussi vos employés, où qu’ils se trouvent. Le NAC cloud-natif crée ce périmètre d’identité. Il réunit le Wi-Fi, les ports filaires et les points d’accès distants au sein d’un moteur de politiques unique. Quel que soit son mode de connexion, l’utilisateur est reconnu par le moteur cloud, qui applique les règles de sécurité adaptées à son contexte.
Faut-il remplacer votre NAC ?
Si votre organisation utilise actuellement une solution traditionnelle, le moment est venu d’évaluer honnêtement ses capacités. Un remplacement est probablement à envisager si vos équipes rencontrent l’une des difficultés suivantes :
- Manque de visibilité : vous ne pouvez pas voir, depuis un seul écran, tous les appareils actuellement connectés à votre réseau mondial.
- Délais de déploiement : sécuriser un nouveau bureau ou un site temporaire prend plusieurs semaines.
- Coûts de maintenance élevés : une part importante de votre budget est consacrée au renouvellement du matériel et à la main-d’œuvre spécialisée nécessaire au fonctionnement du NAC.
- Freins au travail hybride : vos collaborateurs à distance ne bénéficient ni de la même expérience de sécurité ni des mêmes règles d’accès que ceux qui travaillent au bureau.
Si votre matériel approche de sa fin de vie (EOL), vous êtes à un tournant. Faut-il investir à nouveau dans du matériel coûteux qui sera obsolète dans cinq ans, ou passer à un modèle cloud-natif capable d’évoluer avec votre activité ?
Et si vous n’avez pas encore de NAC ?
De nombreuses organisations s’appuient encore sur la segmentation réseau, les VPN, les règles de pare-feu ou des procédures manuelles pour contrôler l’accès au réseau. Ces méthodes peuvent convenir au départ, mais elles manquent souvent de visibilité et de moyens pour appliquer les politiques nécessaires à la sécurisation des environnements modernes.
À mesure que le nombre d’employés, de visiteurs, d’objets connectés et de sites distants augmente, la gestion des accès sans solution NAC dédiée devient de plus en plus difficile.
Le NAC cloud-natif offre une visibilité centralisée, l’onboarding automatisé des appareils, des politiques fondées sur l’identité et un contrôle d’accès cohérent sur l’ensemble des sites, sans la complexité des déploiements NAC traditionnels sur site.
Les signes qui indiquent qu’il vous faut un NAC
- Visibilité limitée sur les appareils connectés
- Onboarding manuel des visiteurs
- Nombre croissant d’objets connectés (IoT)
- Difficulté à appliquer les politiques d’accès de manière cohérente
- Recours croissant à l’accès à distance et au travail hybride
Conclusion : pourquoi les entreprises passent au NAC cloud-natif
Le passage au NAC cloud-natif va bien au-delà d’une simple mise à niveau technique : il transforme en profondeur la manière de protéger l’entreprise. Le modèle traditionnel, qui consistait à « sécuriser les locaux », ne suffit plus, car le travail, les personnes et les données ne sont plus cantonnés aux bureaux.
À mesure qu’elles adoptent le travail hybride, migrent leurs charges de travail vers le cloud et déploient des milliers d’objets connectés, les entreprises ont besoin d’un cadre de sécurité aussi flexible et évolutif que le cloud.
Pour les organisations qui gèrent des bureaux répartis sur plusieurs sites et des équipes hybrides, comprendre comment une approche cloud-natif renforce la sécurité est essentiel, notamment pour appliquer les principes Zero Trust à l’échelle de l’entreprise. Nous avons consacré un article à ce sujet : Zero Trust dans les entreprises multisites.
Le NAC cloud-natif offre la visibilité centralisée, l’agilité et la sécurité centrée sur l’identité nécessaires pour protéger un environnement de travail sans frontières. En éliminant la complexité et les coûts du matériel déployé sur site, les organisations peuvent se concentrer sur leurs activités, avec l’assurance que leur réseau est protégé par une solution qui évolue au rythme des menaces actuelles.
Chez Cloudi‑Fi, nous aidons les entreprises à aborder cette transition. En réunissant la gestion des identités et le contrôle d’accès au réseau au sein d’une plateforme cloud unique, nous simplifions la sécurité. Le réseau, qui pouvait être une source de complexité, devient une expérience fluide et sécurisée pour chaque utilisateur, sur chaque appareil, partout dans le monde. L’avenir du réseau est là : il est cloud-natif.
Vous ne savez pas par où commencer avec le Zero Trust ? Notre check-list NAC récapitule les exigences essentielles pour sécuriser les accès réseau.
Pour aller plus loin : les effets opérationnels du passage au cloud
Pour bien comprendre cette transition, il faut aussi examiner ses effets à long terme sur les méthodes de travail des équipes informatiques et l’efficacité de l’entreprise.
Passer d’une sécurité réactive à une sécurité proactive
Avec un NAC traditionnel, les équipes informatiques passent souvent leur temps à réagir : aux pannes matérielles, aux erreurs de configuration manuelle ou aux nouveaux appareils qui ne correspondent pas aux modèles existants. La complexité de ces systèmes fait qu’une grande partie du travail dit de « sécurité » se résume en réalité à de la maintenance réseau.
Avec une approche cloud-natif, cette maintenance est prise en charge par le fournisseur de services. Les équipes de sécurité internes peuvent alors adopter une démarche proactive : analyser les schémas d’accès, renforcer les politques Zero Trust et veiller à ce que l’accès invité soit à la fois sécurisé et simple d’utilisation.
Améliorer l’expérience utilisateur
La sécurité est souvent perçue comme le « département du non ». Le NAC traditionnel peut frustrer les utilisateurs avec des procédures de connexion complexes ou en bloquant des appareils qui devraient être autorisés. Le NAC cloud-natif change la donne. Grâce à des méthodes d’authentification modernes comme SAML ou OIDC, les utilisateurs peuvent se connecter au réseau avec les mêmes identifiants que pour leur messagerie ou Slack. Ils bénéficient ainsi d’une expérience d’authentification unique pour accéder au réseau.
En résumé, adopter un NAC cloud-natif, c’est renforcer la sécurité, mais aussi la résilience de l’entreprise. L’infrastructure réseau devient un atout qui accompagne la croissance de l’organisation, plutôt qu’un héritage qui la freine. Le modèle traditionnel ne convient plus, car le monde pour lequel il a été conçu n’existe plus. Il est temps de passer au cloud.