
Fournir un accès au réseau invité est devenu la norme dans les espaces de travail, les commerces et les établissements hôteliers. Les clients, partenaires et collaborateurs s’attendent à pouvoir se connecter immédiatement lorsqu’ils se rendent dans vos bureaux, vos magasins ou vos campus. Cette commodité peut toutefois dissimuler l’une des failles de sécurité les plus souvent négligées dans les réseaux d’entreprise. La sécurité du réseau invité est essentielle : un réseau mal sécurisé peut servir de porte d’entrée aux attaquants, propager des logiciels malveillants ou exposer des données sensibles, tout en faisant peser des risques sur la conformité et la réputation de l’entreprise.
Les organisations doivent appliquer les bonnes pratiques de sécurisation du Wi‑Fi invité en tenant compte à la fois des vulnérabilités techniques et des enjeux opérationnels. La sécurisation d’un réseau invité repose sur une approche globale à plusieurs niveaux, qui associe des mesures de protection techniques, l’application de politiques de sécurité et une surveillance continue.
Introduction à la sécurité du Wi‑Fi invité
Un réseau Wi-Fi invité bien conçu allie facilité d’accès et sécurité. En isolant les appareils des invités des systèmes internes et en associant chiffrement, vérification de l’identité et règles tenant compte des appareils, les organisations protègent à la fois leurs visiteurs et leurs ressources d’entreprise. Cette approche contribue à prévenir le vol de données, la propagation de logiciels malveillants et les problèmes de conformité, tout en offrant une connexion fiable et sécurisée.
Principaux risques liés à un Wi‑Fi invité mal sécurisé
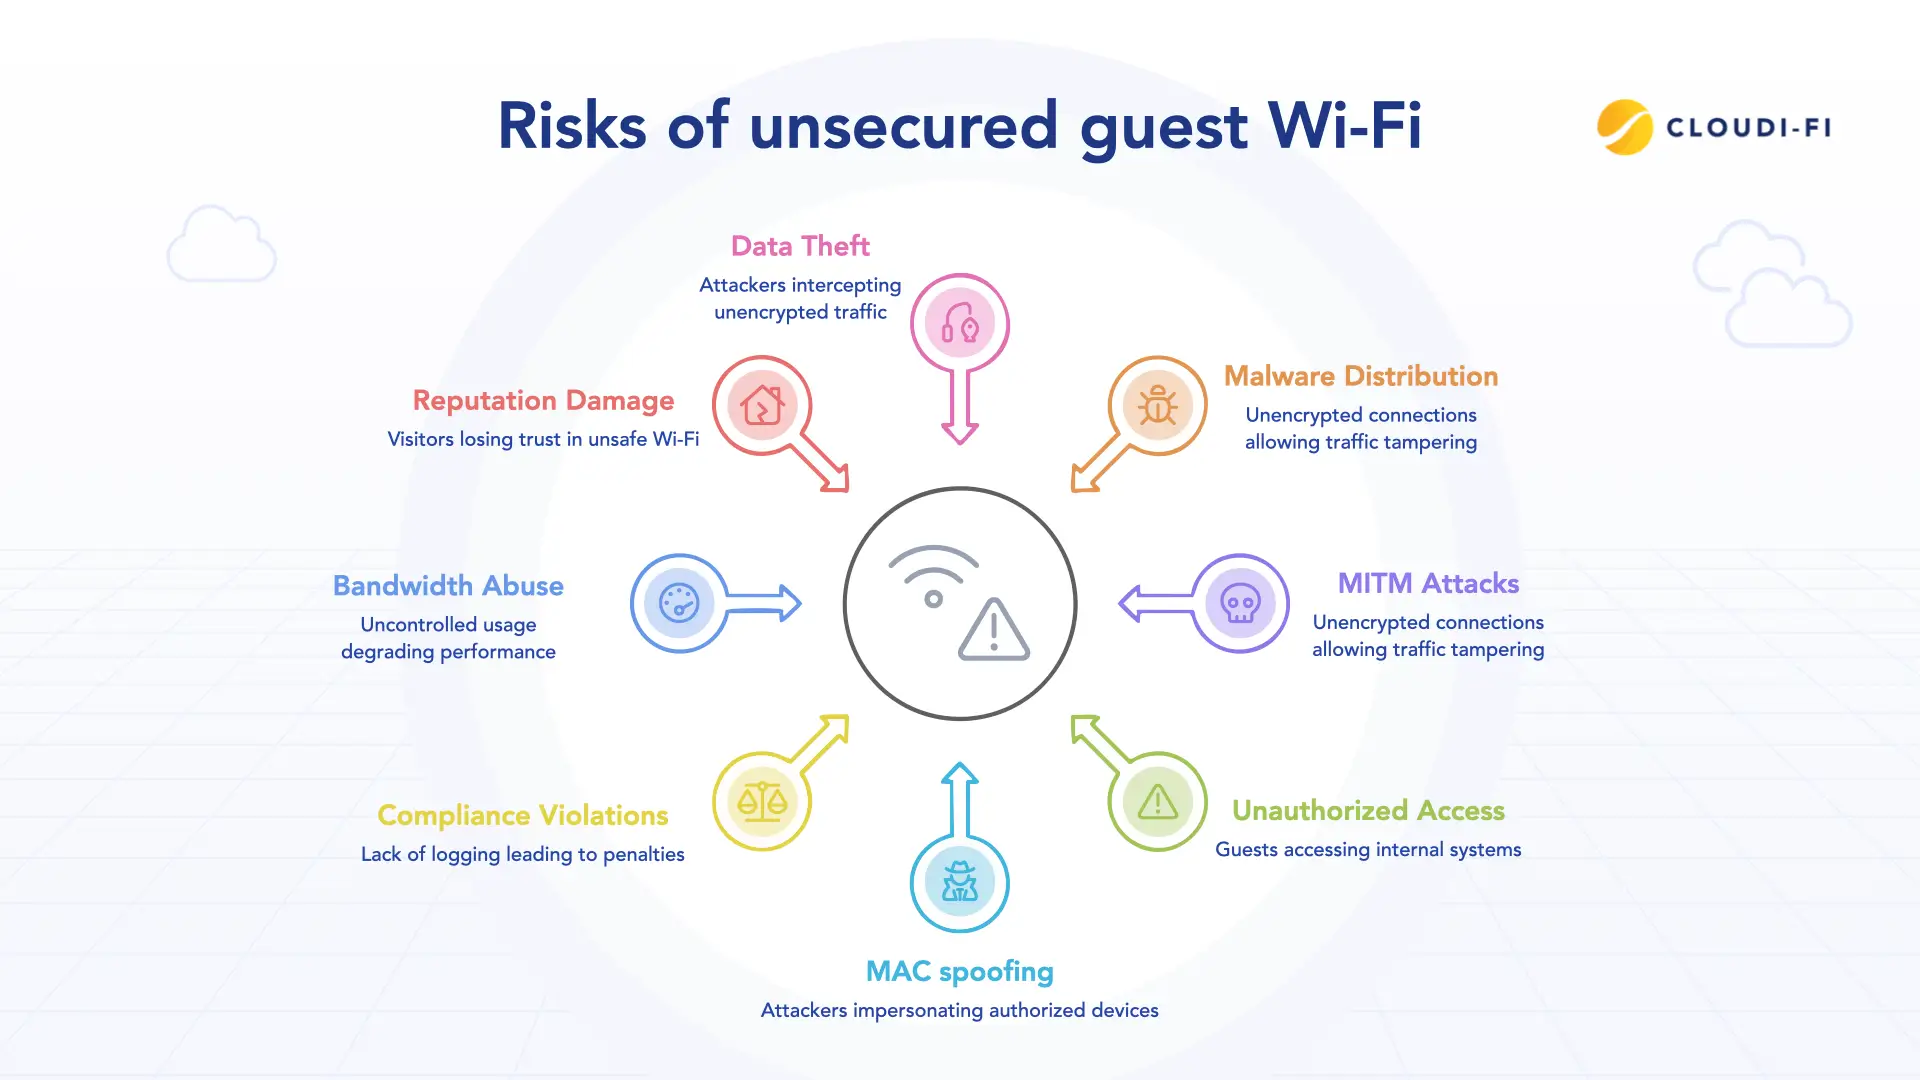
Un Wi‑Fi invité insuffisamment protégé expose les entreprises à plusieurs risques :
- Vol de données : des attaquants peuvent intercepter des communications non chiffrées ou dérober des identifiants.
- Propagation de logiciels malveillants : des appareils compromis peuvent diffuser des fichiers ou programmes malveillants sur le réseau.
- Attaques de type « man-in-the-middle » (MITM) : des connexions non chiffrées permettent d’intercepter ou de modifier les échanges.
- Accès non autorisé au réseau : si des invités peuvent accéder aux systèmes internes, des données sensibles risquent d’être exfiltrées.
- Usurpation d’adresse MAC : des attaquants peuvent se faire passer pour des appareils autorisés afin de contourner les contrôles.
- Manquements aux obligations de conformité : l’absence de journalisation et de conservation des données peut entraîner des sanctions réglementaires.
- Usage excessif de la bande passante : une utilisation non maîtrisée dégrade les performances pour les collaborateurs et les services critiques.
- Atteinte à la réputation : une expérience Wi‑Fi peu sûre peut faire perdre confiance aux visiteurs.
Ces risques peuvent être maîtrisés si les entreprises appliquent les bonnes pratiques de sécurisation du Wi‑Fi invité, fondées sur les principes modernes de conception des réseaux.
Architecture d’un réseau Wi‑Fi invité
Concevoir un réseau Wi‑Fi invité, ce n’est pas seulement assurer la connectivité. C’est intégrer la sécurité, la confidentialité et la résilience opérationnelle au cœur même du réseau. Les sections précédentes portaient sur les risques et les bonnes pratiques à mettre en œuvre. Cette section s’intéresse aux choix d’architecture qui déterminent la façon dont l’accès invité s’intègre aux systèmes de l’entreprise, protège ses ressources internes et s’adapte à plusieurs sites.
Pour y parvenir, les réseaux invités doivent s’appuyer sur plusieurs principes d’architecture fondamentaux, garants de la sécurité, de la conformité et d’une expérience fluide pour les utilisateurs :
1. La segmentation du réseau comme fondement
Au-delà des VLAN classiques, la segmentation doit être définie par des règles et appliquée à chaque niveau, du point d’accès au pare-feu, jusqu’à la gestion cloud. Le trafic invité doit être strictement isolé de celui des collaborateurs, des objets connectés (IoT) et des réseaux sensibles, afin de circonscrire toute compromission.
2. Une sécurité multicouche intégrée dès la conception
Les choix d’architecture doivent intégrer plusieurs niveaux de protection : isolation des clients, DNS sécurisé, WPA3 OWE et règles de pare-feu contrôlées. Ces mécanismes sont conçus dès le départ et intégrés au réseau. La protection est ainsi cohérente, vérifiable et applicable sans intervention manuelle.
3. Un contrôle d’accès fondé sur l’identité
L’intégration de l’authentification dès la conception — par portail captif, code à usage unique (OTP) ou connexion via les réseaux sociaux — permet d’assurer la traçabilité des accès et la conformité réglementaire dès le départ. Les règles doivent permettre un contrôle d’accès contextuel, qui adapte les autorisations en fonction du type d’appareil, de son niveau de sécurité et du rôle de l’utilisateur.
4. Observabilité et auditabilité
Une architecture robuste intègre la journalisation, la télémétrie et la surveillance continue. Elle permet ainsi de suivre toutes les sessions, de détecter rapidement les anomalies et d’automatiser les rapports de conformité au lieu d’intervenir après coup.
5. Évolutivité et résilience opérationnelle
La gestion cloud ou l’orchestration centralisée des réseaux permet d’appliquer les mêmes règles sur plusieurs sites, d’absorber les pics de trafic sans difficulté et de réduire les erreurs de configuration manuelle. L’évolutivité et l’automatisation sont ainsi intégrées à l’architecture du réseau dès sa conception.
13 bonnes pratiques pour sécuriser le Wi‑Fi invité
1. Segmenter et isoler le réseau
La mesure de protection la plus fondamentale consiste à séparer strictement le réseau Wi‑Fi invité du réseau local de l’entreprise. Les VLAN (réseaux locaux virtuels) permettent de répartir logiquement le trafic en segments isolés. Les appareils des invités ne peuvent ainsi pas communiquer avec les serveurs internes, les postes de travail des collaborateurs ni les applications sensibles. Les pare-feu renforcent cette séparation en bloquant explicitement le trafic entre le réseau invité et le réseau d’entreprise.
Au sein même du réseau invité, activez l’isolation des clients, également appelée isolation IP. Elle empêche les appareils des invités de se détecter ou de communiquer entre eux, limitant ainsi la propagation latérale de logiciels malveillants ou de vers informatiques.
Pour renforcer encore la sécurité du réseau :
- Le DHCP snooping garantit que seuls les serveurs DHCP autorisés peuvent répondre aux requêtes des clients, ce qui bloque les attaques faisant appel à un serveur DHCP frauduleux.
- Le DHCP Guard empêche les appareils non autorisés de faire office de serveurs DHCP, une tactique courante pour détourner le trafic.
- La sécurité des ports et l’inspection ARP dynamique (DAI) contribuent à prévenir l’usurpation d’adresse MAC. Les attaquants ne peuvent ainsi pas se faire passer pour un autre appareil afin de contourner les restrictions d’accès.
Ensemble, ces mécanismes forment une défense multicouche qui isole les invités, limite les risques d’usurpation et préserve l’intégrité du réseau.
« La segmentation est la pierre angulaire de la sécurité du Wi‑Fi invité : l’accès des invités doit reposer sur un réseau entièrement isolé. Utilisez des VLAN ou une séparation physique pour créer une barrière étanche entre les visiteurs et votre infrastructure interne. Tout appareil invité doit être considéré comme une entité Zero Trust. Si — ou plutôt quand — l’un d’eux est compromis, la menace doit être immédiatement contenue. Sans segmentation, un appareil malveillant pourrait rapidement s’introduire dans vos systèmes centraux. » — Kevin Walker, fondateur de Black Swan Cyber Security Solutions
2. Portails captifs et contrôle de l’identité
Un portail captif est bien plus qu’une simple page d’accueil : c’est la porte d’accès au réseau invité et au processus d’authentification. Il est essentiel de distinguer l’accès anonyme de l’accès associé à une identité. Avec un accès anonyme, vous ne savez pas qui s’est connecté ni quelles activités ont été effectuées. Avec un accès associé à une identité, chaque session est rattachée à un utilisateur au moyen de méthodes telles que la vérification par SMS ou par e-mail, la connexion via les réseaux sociaux ou l’authentification unique d’entreprise (SSO).
Du point de vue de la conformité, associer une identité à chaque accès est essentiel. Des réglementations telles que le RGPD, HIPAA et PCI DSS, ainsi que les législations locales sur les télécommunications, exigent souvent que les organisations conservent des journaux détaillés indiquant qui s’est connecté, quand et quelles actions ont été effectuées. Sans contrôle de l’identité, une entreprise ne peut pas démontrer sa capacité à rendre compte des accès et s’expose en cas d’audit réglementaire ou d’enquête judiciaire.
En recueillant l’identité des utilisateurs et en l’associant à leur activité sur le réseau, le portail captif permet :
- aux équipes de sécurité et aux autorités de disposer d’une piste d’audit claire ;
- d’établir la non-répudiation des actions, afin que les utilisateurs ne puissent pas nier les avoir effectuées
- de mener des investigations numériques si une activité malveillante ou illégale provient du réseau invité.
Le réseau invité devient ainsi un service contrôlé et traçable, conçu pour répondre aux exigences de conformité.
3. Chiffrement sans fil opportuniste (OWE)
Le Wi‑Fi ouvert traditionnel est intrinsèquement peu sûr : tout le trafic est transmis en clair et peut donc être facilement intercepté par des attaquants. Le chiffrement sans fil opportuniste (OWE), défini dans la norme WPA3, répond à ce problème. À la connexion, il établit automatiquement une clé de session chiffrée propre à chaque appareil, sans nécessiter de mot de passe partagé.
OWE offre :
- Confidentialité, en empêchant l’interception passive des communications
- Protection contre les attaques de type « man-in-the-middle » (MITM), grâce au chiffrement individuel de chaque session client.
- Simplicité d’utilisation : les utilisateurs se connectent comme à un réseau ouvert, tout en bénéficiant du chiffrement.
OWE concilie ainsi simplicité d’accès et confidentialité : le trafic des invités n’est plus exposé à toutes les personnes à portée du point d’accès.
4. Certificats TLS pour Portails captifs
Lorsqu’un appareil invité est redirigé vers un portail captif, la confiance se joue dès le premier clic. Si le portail ne dispose pas d’un certificat TLS valide, signé par une autorité de certification reconnue, le navigateur affiche un avertissement. Celui-ci peut inquiéter les utilisateurs et les inciter à interrompre leur connexion.
Une gestion adéquate des certificats permet :
- de garantir aux invités une connexion HTTPS sécurisée au portail ;
- de réduire les risques de détournement de session ou d’attaque de type « man-in-the-middle » (MITM) lors de la redirection ;
- de donner dès le départ une image professionnelle et digne de confiance.
Les certificats doivent être renouvelés automatiquement, gérés de manière centralisée et conformes aux politiques TLS et à l’infrastructure à clés publiques (PKI) de l’organisation.
5. Gestion de la bande passante et qualité de service (QoS)
Le Wi‑Fi invité n’est pas seulement un enjeu de sécurité : il peut aussi nuire à la productivité de l’entreprise. Sans contrôle, un seul invité qui regarde une vidéo en 4K peut dégrader les performances d’applications essentielles comme la téléphonie sur IP (VoIP) ou la visioconférence.
Mettez en place une politique de qualité de service (QoS) et des limites de bande passante par utilisateur pour assurer une répartition équitable du débit et donner la priorité aux usages essentiels :
- Priorité au trafic professionnel : privilégiez les applications comme le CRM, l’ERP ou Microsoft Teams par rapport aux sessions invitées.
- Limites par session : plafonnez la bande passante des invités pour prévenir les abus.
- Ajustement dynamique : adaptez les limites en fonction de la charge du réseau.
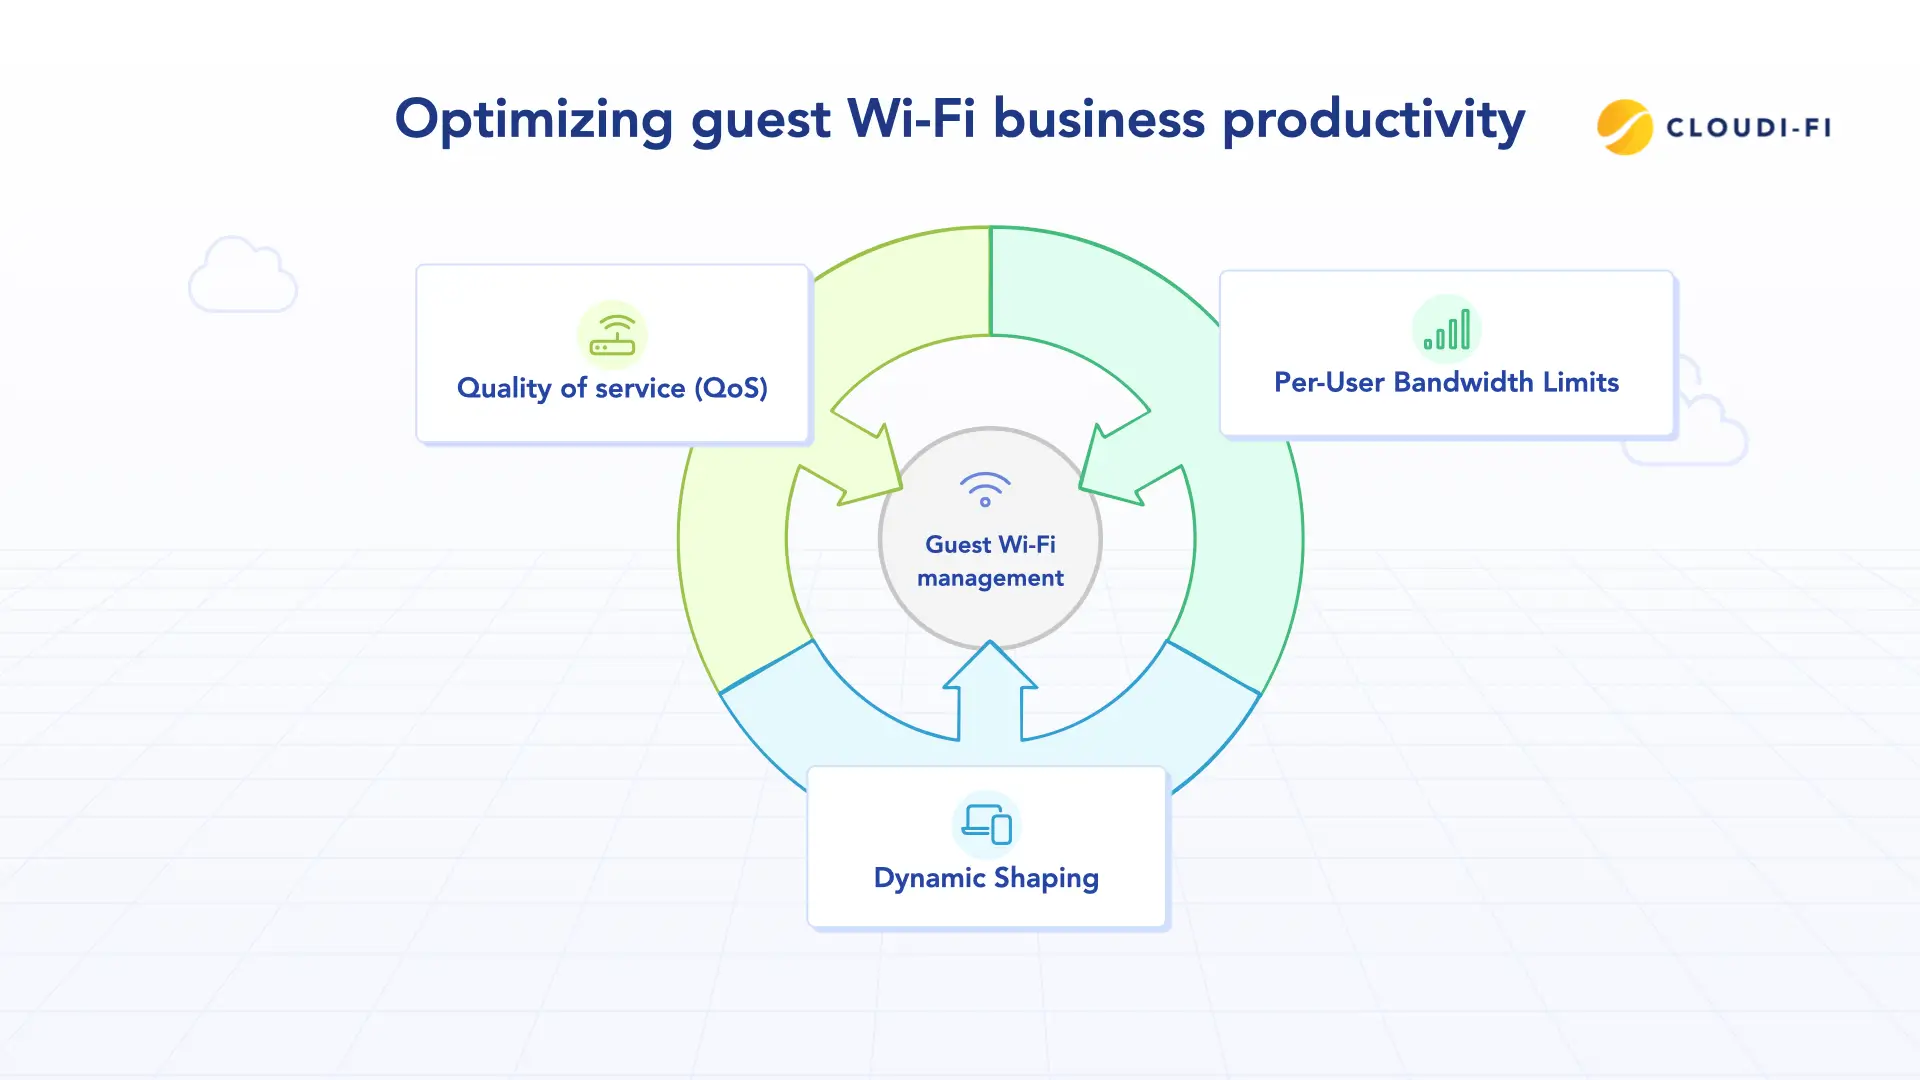
L’accès Wi‑Fi invité reste ainsi disponible sans compromettre les activités des collaborateurs ni le fonctionnement de l’entreprise.
6. Filtrage du contenu et règles de pare-feu à plusieurs niveaux
Pour protéger à la fois les invités et l’entreprise, il faut appliquer une défense en profondeur. Une seule règle de pare-feu ne suffit pas. Mettez en place plusieurs niveaux de filtrage :
- Sécurité DNS pour bloquer les requêtes vers des domaines malveillants.
- Filtrage des URL pour restreindre l’accès à certaines catégories de sites, comme les contenus pour adultes, les jeux d’argent ou les sites d’hameçonnage connus.
- Pare-feu tenant compte des applications pour bloquer les services à risque, comme le partage de fichiers en pair-à-pair ou les outils d’anonymisation.
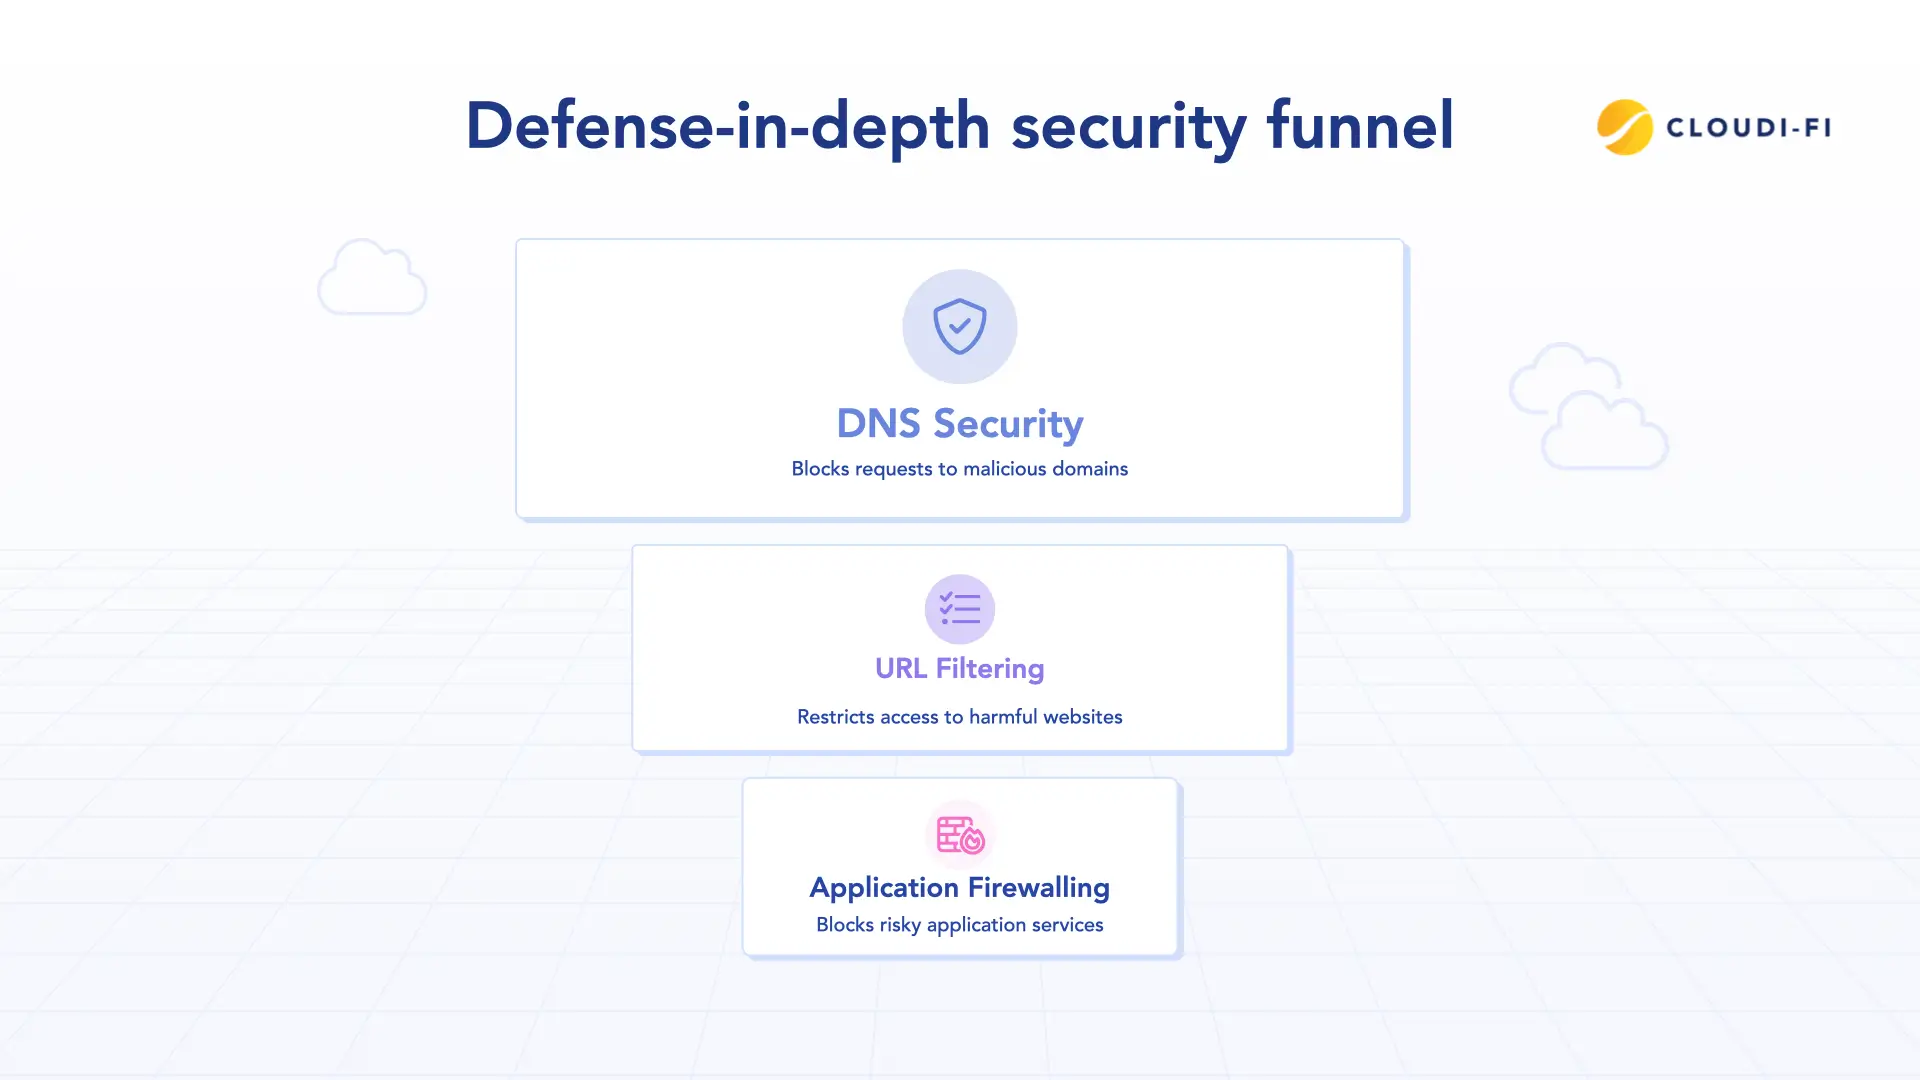
Layering these defenses reduces risk exposure and adapts more effectively to emerging threats, ensuring malicious traffic is stopped before it can cause harm.
7. Time-limited access
Persistent guest sessions create unnecessary security risks. For example, a forgotten session left active on a tablet can be exploited days later. Time-limited access solves this by automatically disconnecting or requiring reauthentication after a set period (e.g., 24 hours).
This provides:
- Risk reduction, by eliminating stale connections.
- Session accountability, ensuring each connection is recent and intentional.
- Better reporting accuracy, as logs reflect active sessions only.
8. Device fingerprinting
MAC addresses alone are insufficient for security since they can be easily spoofed. Device fingerprinting goes deeper by analyzing attributes such as OS, browser, device type, and behavior patterns to generate a unique identity.
Benefits include:
- Context-aware policies: For example, a corporate laptop can be granted broader access than a personal smartphone.
- IoT visibility: Smart devices connecting to guest networks can be identified and monitored.
- Zero Trust extension: Access policies are no longer static but adaptive to device type and posture.
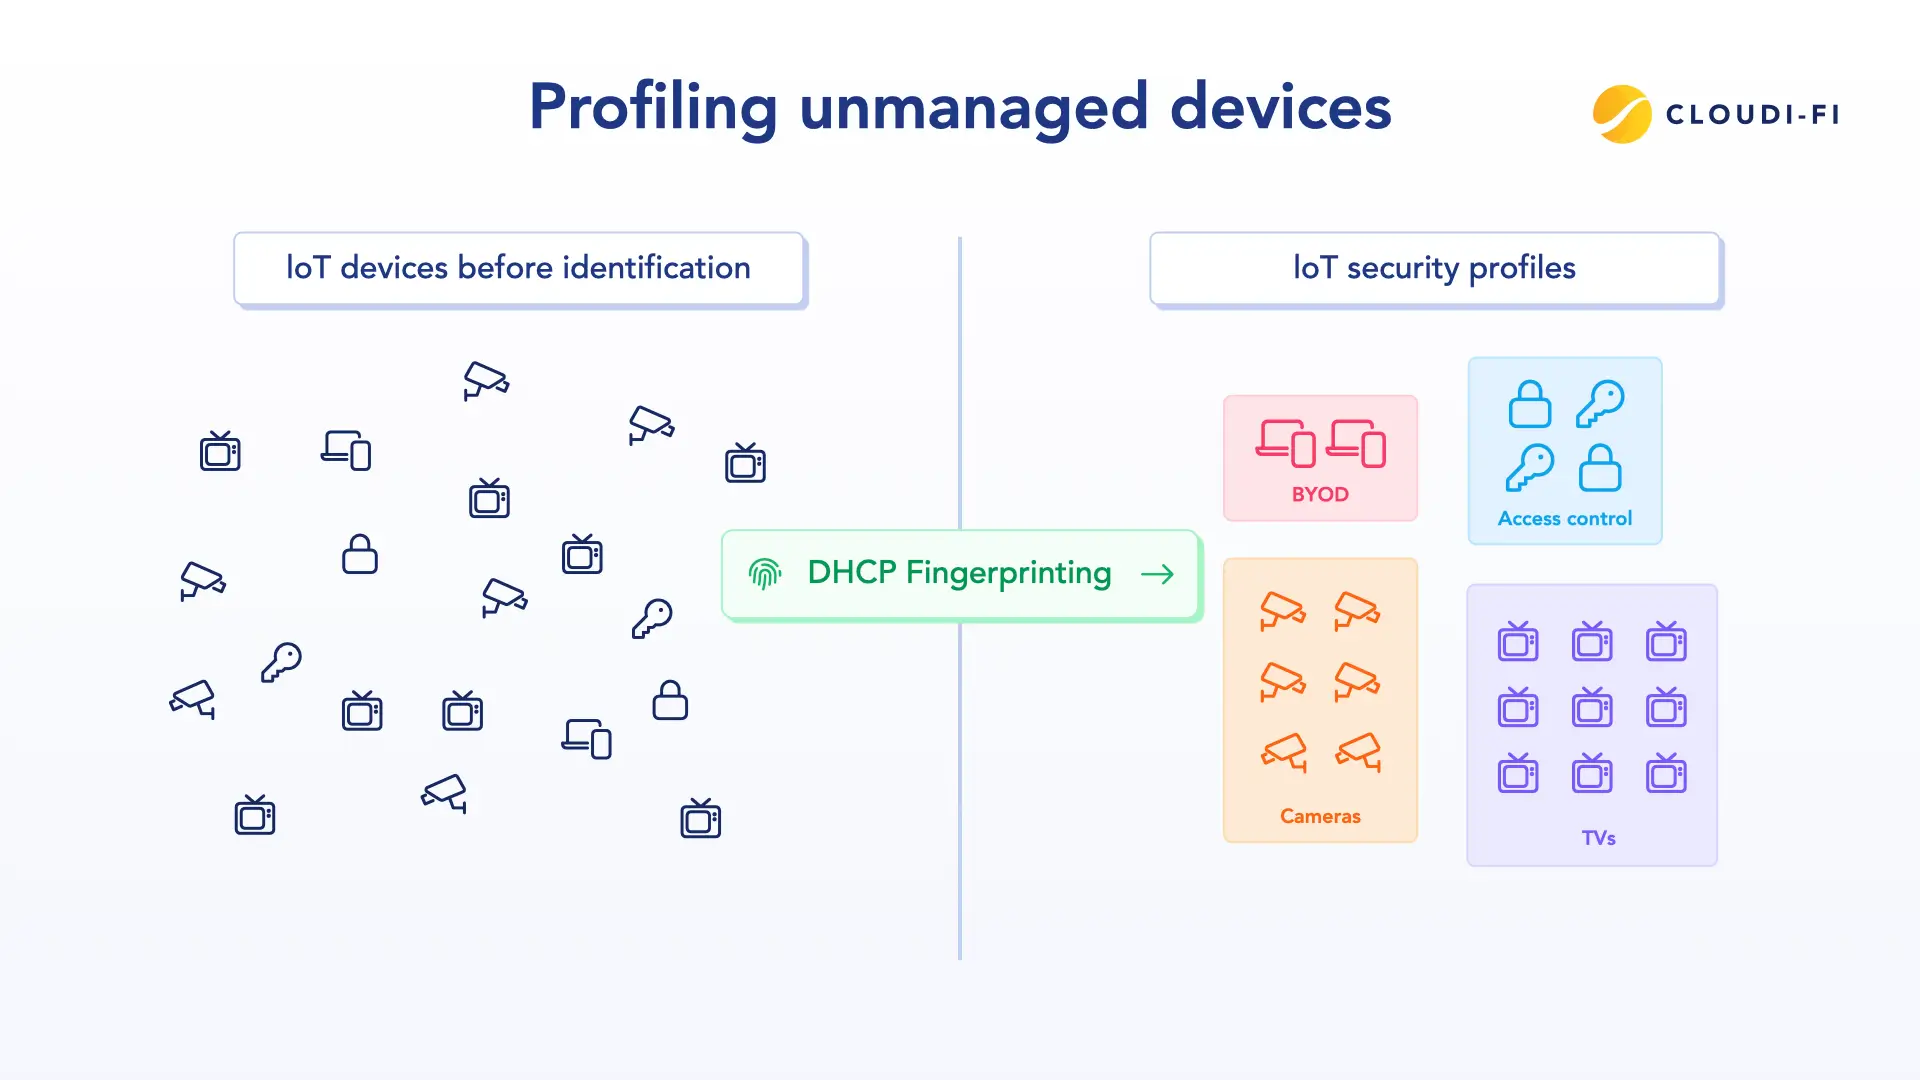
Cela permet d’appliquer des règles précises et dynamiques, plus difficiles à contourner pour les attaquants.
9. Journalisation et rapports de conformité
Une journalisation détaillée est indispensable à la sécurité comme à la conformité. Au minimum, le système doit enregistrer :
- l’identité de l’utilisateur, si elle est disponible ;
- les identifiants de l’appareil (adresse MAC, empreinte numérique) ;
- les heures de connexion et la durée des sessions ;
- les adresses IP attribuées ;
- les journaux d’activité, lorsque la loi l’exige — les obligations varient selon les juridictions.
Ces journaux sont essentiels pour :
- respecter les exigences réglementaires (RGPD, HIPAA, PCI DSS et réglementations sur les télécommunications) ;
- répondre aux incidents, en permettant de reconstituer les événements à des fins d’investigation ;
- être prêt pour les audits, en démontrant le respect des obligations de l’organisation aux autorités de contrôle et aux parties prenantes.
10. Contrôle d’accès Zero Trust
Le modèle Zero Trust applique au Wi‑Fi invité le principe « ne jamais faire confiance, toujours vérifier ». Au lieu d’accorder un accès général après l’authentification, les règles évaluent en continu différents éléments de contexte, tels que :
- le type d’appareil et son niveau de sécurité ;
- l’heure et le lieu ;
- le rôle de l’utilisateur ou la source de son identité.
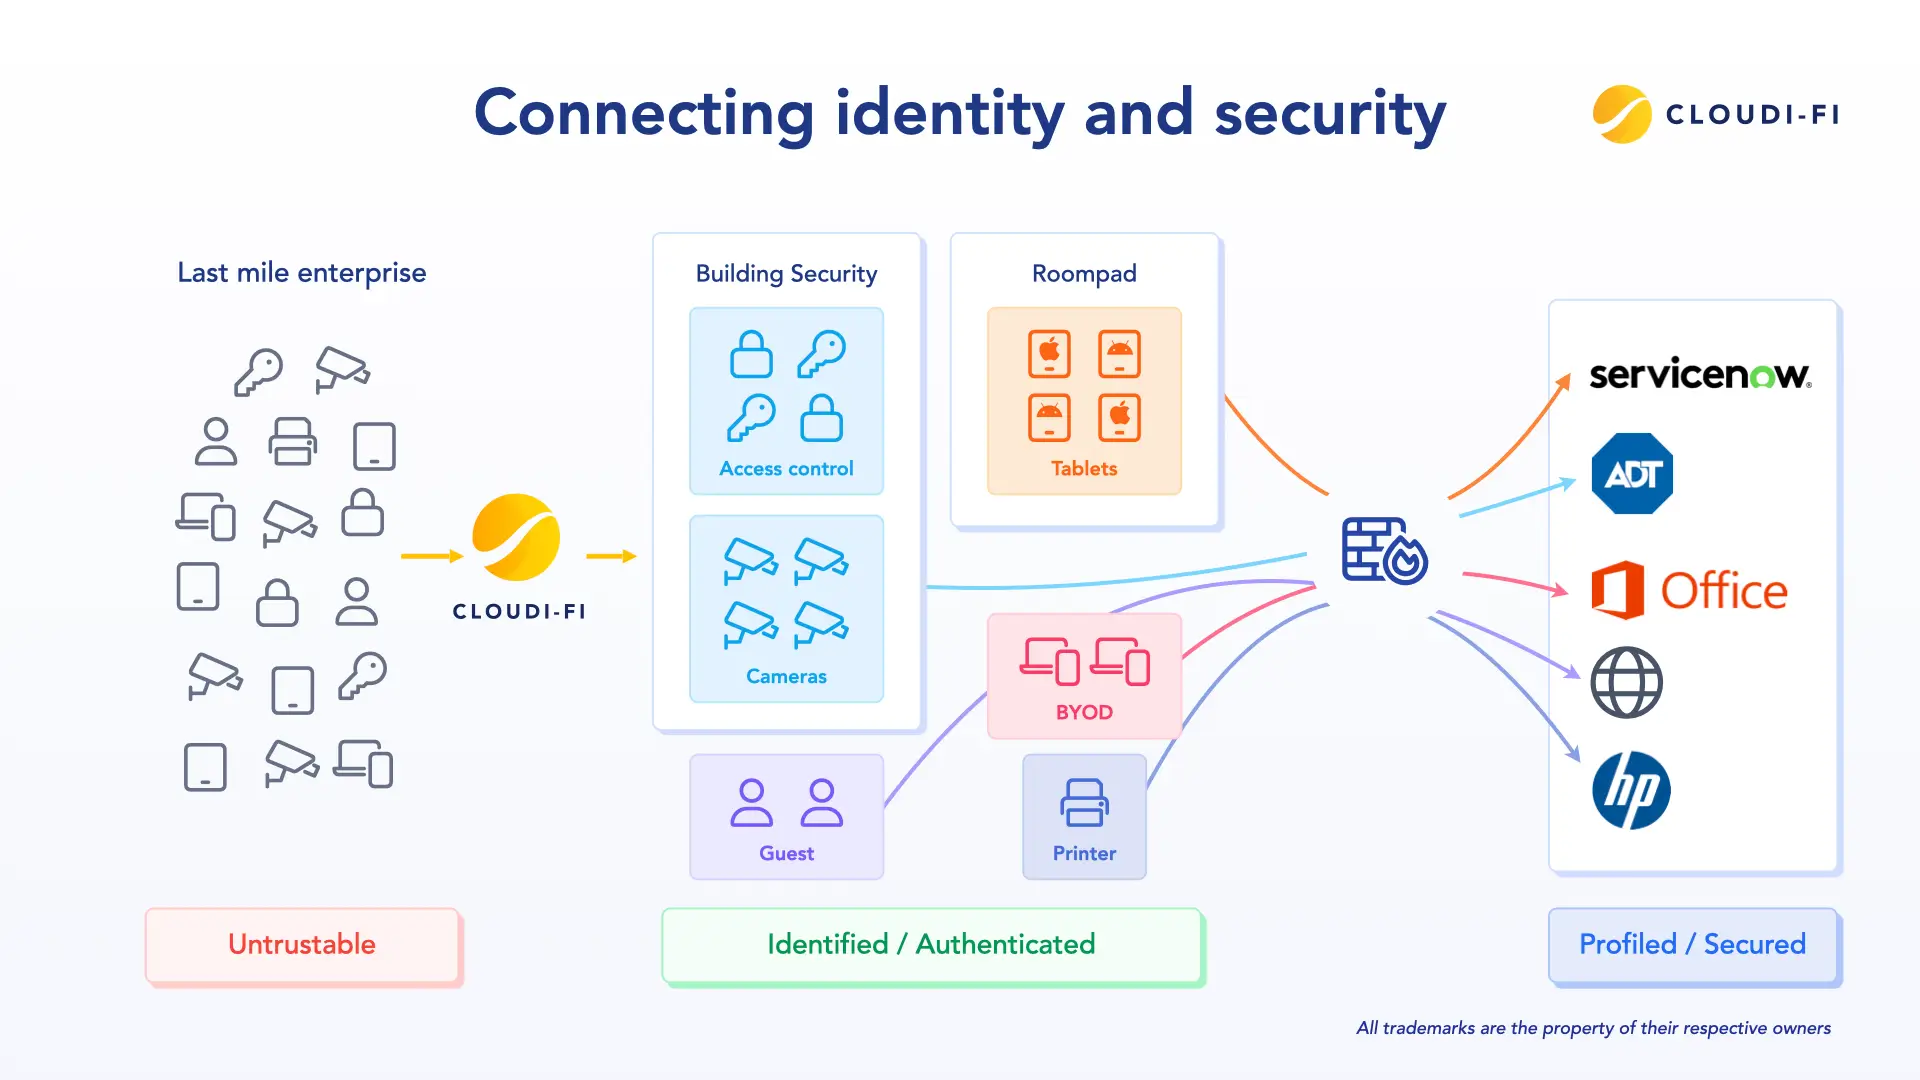
L’accès invité devient ainsi une autorisation dynamique, évaluée en continu, plutôt qu’un droit accordé une fois pour toutes. Un visiteur peut avoir accès uniquement à Internet, tandis qu’un prestataire utilisant un ordinateur portable de l’entreprise peut accéder temporairement aux outils collaboratifs. Les règles s’appliquent en temps réel.
11. Intégration fluide à l’infrastructure existante
Une solution de gestion du Wi‑Fi invité doit s’intégrer aux pare-feu, points d’accès, fournisseurs d’identité et outils de sécurité cloud déjà utilisés par l’organisation. Cela évite de créer des systèmes cloisonnés et de devoir remplacer toute l’infrastructure, une opération souvent coûteuse.
Cette intégration permet :
- de simplifier l’administration grâce à un cadre de gestion unifié des règles ;
- d’appliquer les mêmes règles de manière cohérente aux réseaux invités et collaborateurs ;
- d’améliorer l’efficacité opérationnelle en réduisant la charge des équipes informatiques.
Les améliorations de la sécurité s’intègrent ainsi à l’infrastructure sans en compliquer inutilement la gestion.
12. Évolutivité grâce au cloud
Pour les organisations présentes sur plusieurs sites, gérer une solution matérielle de Wi‑Fi invité dans chaque établissement est peu efficace et augmente le risque d’erreurs. Une plateforme cloud-native centralise la gestion et permet :
- d’appliquer les mêmes règles dans tous les bureaux, agences et points de vente ;
- de simplifier le déploiement, sans configuration locale ;
- d’absorber facilement les pics de trafic liés aux saisons ou aux événements, grâce à une capacité qui s’adapte à la demande.
Ce modèle réduit la charge opérationnelle et garantit une expérience Wi‑Fi invité cohérente et sécurisée, quel que soit le site.
13. Suivi de l’expérience utilisateur
Une sécurité qui nuit à la facilité d’utilisation manque son objectif. Le suivi du taux de réussite de la connexion, du temps nécessaire pour se connecter et de la latence permet d’offrir une expérience fluide aux invités. Une connexion de mauvaise qualité nuit directement à l’image de marque, notamment dans l’hôtellerie, le commerce et les secteurs en contact avec la clientèle.
En suivant et en analysant en continu l’expérience utilisateur :
- les équipes informatiques peuvent corriger les problèmes avant qu’ils ne touchent les visiteurs ;
- les mesures de sécurité peuvent être ajustées pour limiter les frictions ;
- l’organisation montre qu’elle se soucie à la fois de la sécurité et de la satisfaction de ses clients.
Cet équilibre renforce la confiance et incite les invités à se connecter en toute sérénité.
Réaliser des audits de sécurité réguliers
Sécuriser un réseau Wi‑Fi invité n’est pas une tâche ponctuelle : cela exige une supervision continue et une vérification proactive des mesures en place. Des audits de sécurité réguliers sont indispensables pour repérer les nouvelles vulnérabilités, vérifier que les contrôles fonctionnent comme prévu et s’assurer du respect des politiques internes et des exigences réglementaires. Ils doivent couvrir la segmentation du réseau, les règles de pare-feu, les mécanismes d’authentification, l’évaluation du niveau de sécurité des appareils et les normes de chiffrement, afin de dresser une vue d’ensemble de la sécurité du réseau.
Au-delà de la détection des menaces, des audits systématiques permettent aux entreprises de :
- Actualiser et optimiser les contrôles : repérer les lacunes ou les configurations obsolètes et apporter les correctifs nécessaires avant qu’elles ne soient exploitées.
- Démontrer la conformité : conserver des registres détaillés des accès invités et des mesures de sécurité, en vue des audits réglementaires ou des rapports internes.
- Renforcer la confiance et la fiabilité : rassurer les parties prenantes et les visiteurs en leur montrant que l’accès Wi‑Fi invité est sécurisé, surveillé et géré avec professionnalisme.
En intégrant les audits réguliers à leur gouvernance opérationnelle, les organisations font du Wi‑Fi invité un service résilient, fiable et géré de manière stratégique.
Faire du Wi‑Fi invité un réseau d’entreprise sécurisé
Le Wi‑Fi invité n’est pas une fatalité. En appliquant les bonnes pratiques de sécurisation du Wi‑Fi invité et en maîtrisant les principes fondamentaux de la conception d'un réseau invité, les entreprises peuvent se protéger contre le vol de données, les logiciels malveillants, l’usurpation d’adresse MAC, les manquements aux obligations de conformité et les problèmes de performances. Un réseau invité sécurisé devient alors un service professionnel et fiable, qui contribue aux objectifs de l’entreprise.
Pour les organisations qui souhaitent moderniser la sécurité de leur réseau invité, Cloudi‑Fi propose une plateforme cloud-native qui associe contrôle d’accès fondé sur l’identité, empreinte numérique des appareils et application des principes du Zero Trust. Avec Cloudi‑Fi, les entreprises peuvent :
- appliquer des règles précises et adaptées au contexte pour chaque utilisateur et chaque appareil, y compris les appareils personnels utilisés au travail (BYOD) et les objets connectés (IoT) ;
- centraliser la journalisation et les rapports de conformité pour faciliter les audits et répondre aux exigences réglementaires ;
- appliquer les principes Zero Trust au réseau invité, en authentifiant et en validant les accès en continu ;
- déployer les mêmes règles sur plusieurs sites, sans complexifier l’infrastructure avec du matériel supplémentaire.
Avec Cloudi‑Fi, le Wi‑Fi invité cesse d’être une simple commodité et devient un atout stratégique : il contribue à protéger les activités de l’entreprise et son image de marque, tout en offrant à chaque visiteur une expérience fluide et sécurisée.