
NAC cloud : le contrôle d’accès réseau en mode cloud
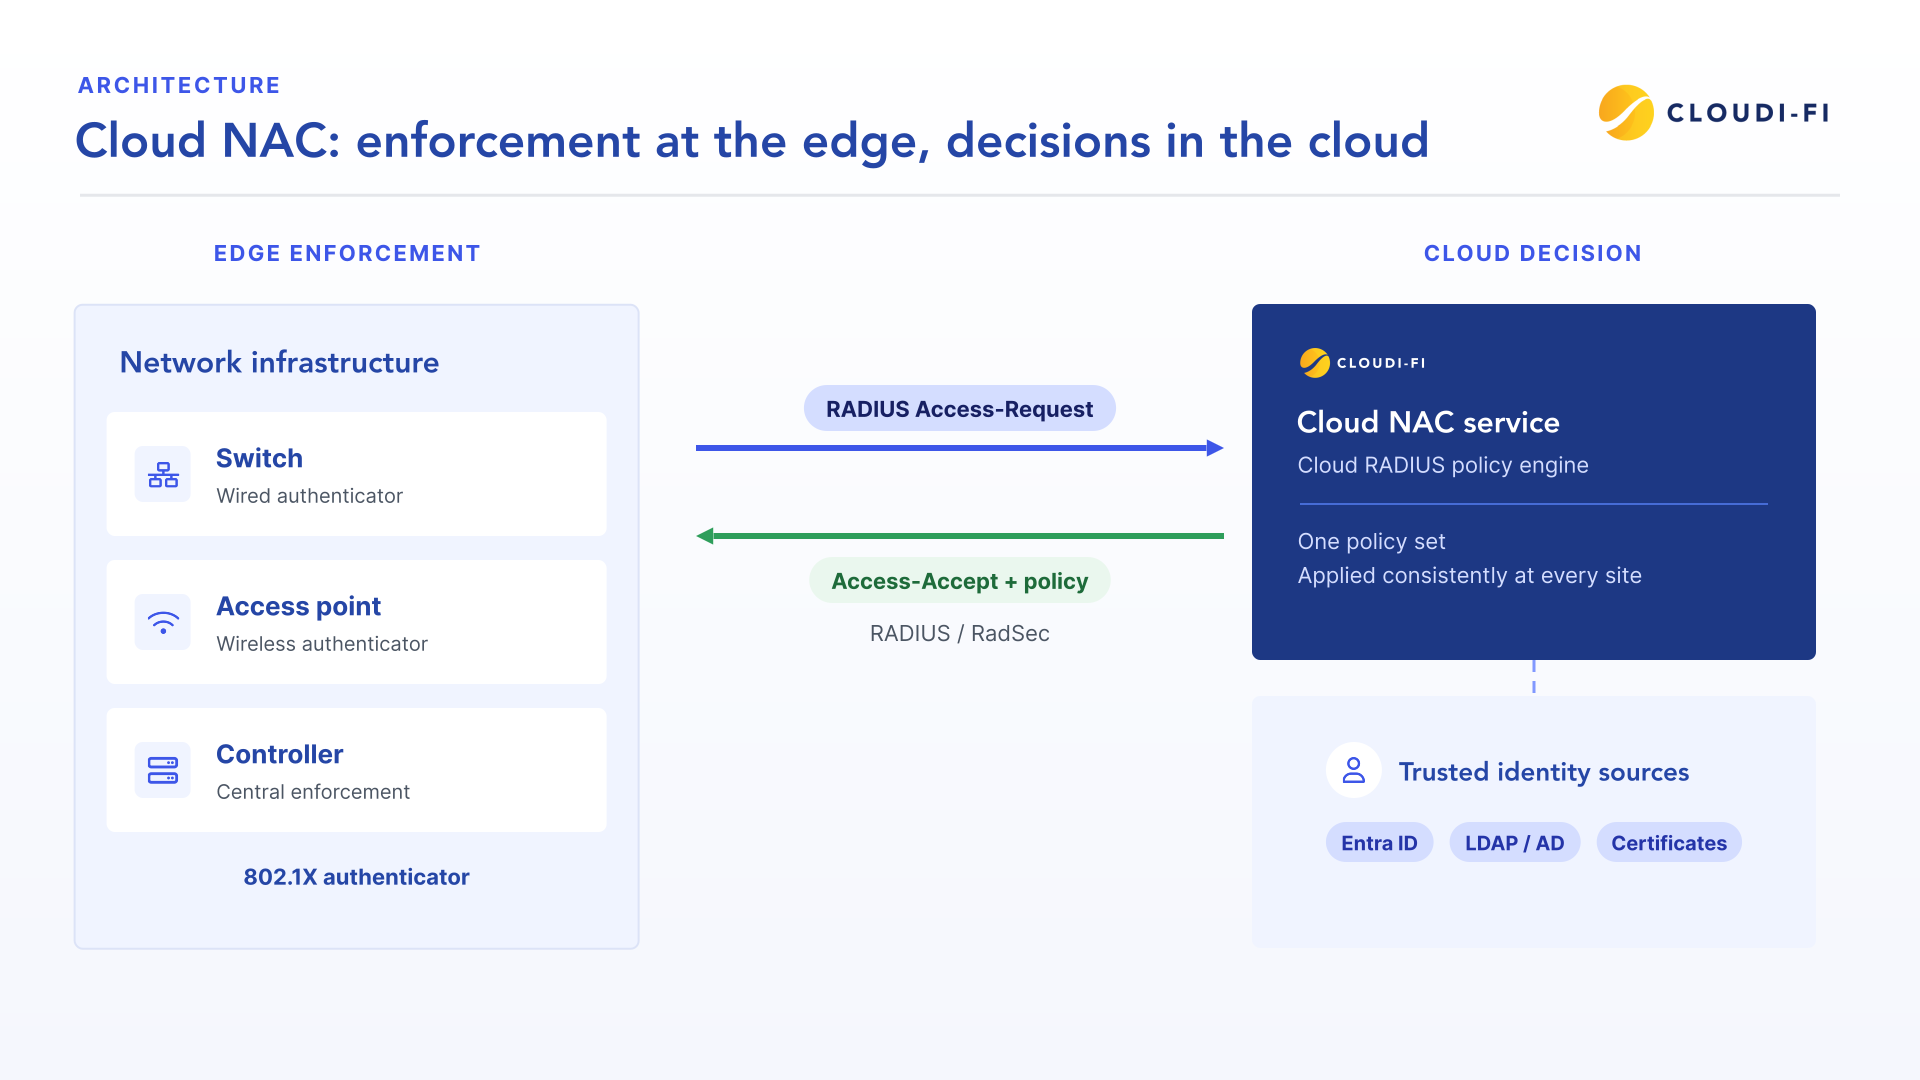
Cloudi‑Fi gère l’authentification 802.1X et l’application des politiques d’accès depuis le cloud. Vos commutateurs, points d’accès et contrôleurs restent les points d’application des règles. Vous n’avez donc pas besoin de déployer ni de maintenir une appliance NAC ou un serveur RADIUS sur chaque site.
Qu’est-ce que le NAC cloud ?
Les mêmes protocoles 802.1X, RADIUS et EAP-TLS, avec une décision d’accès prise dans le cloud.
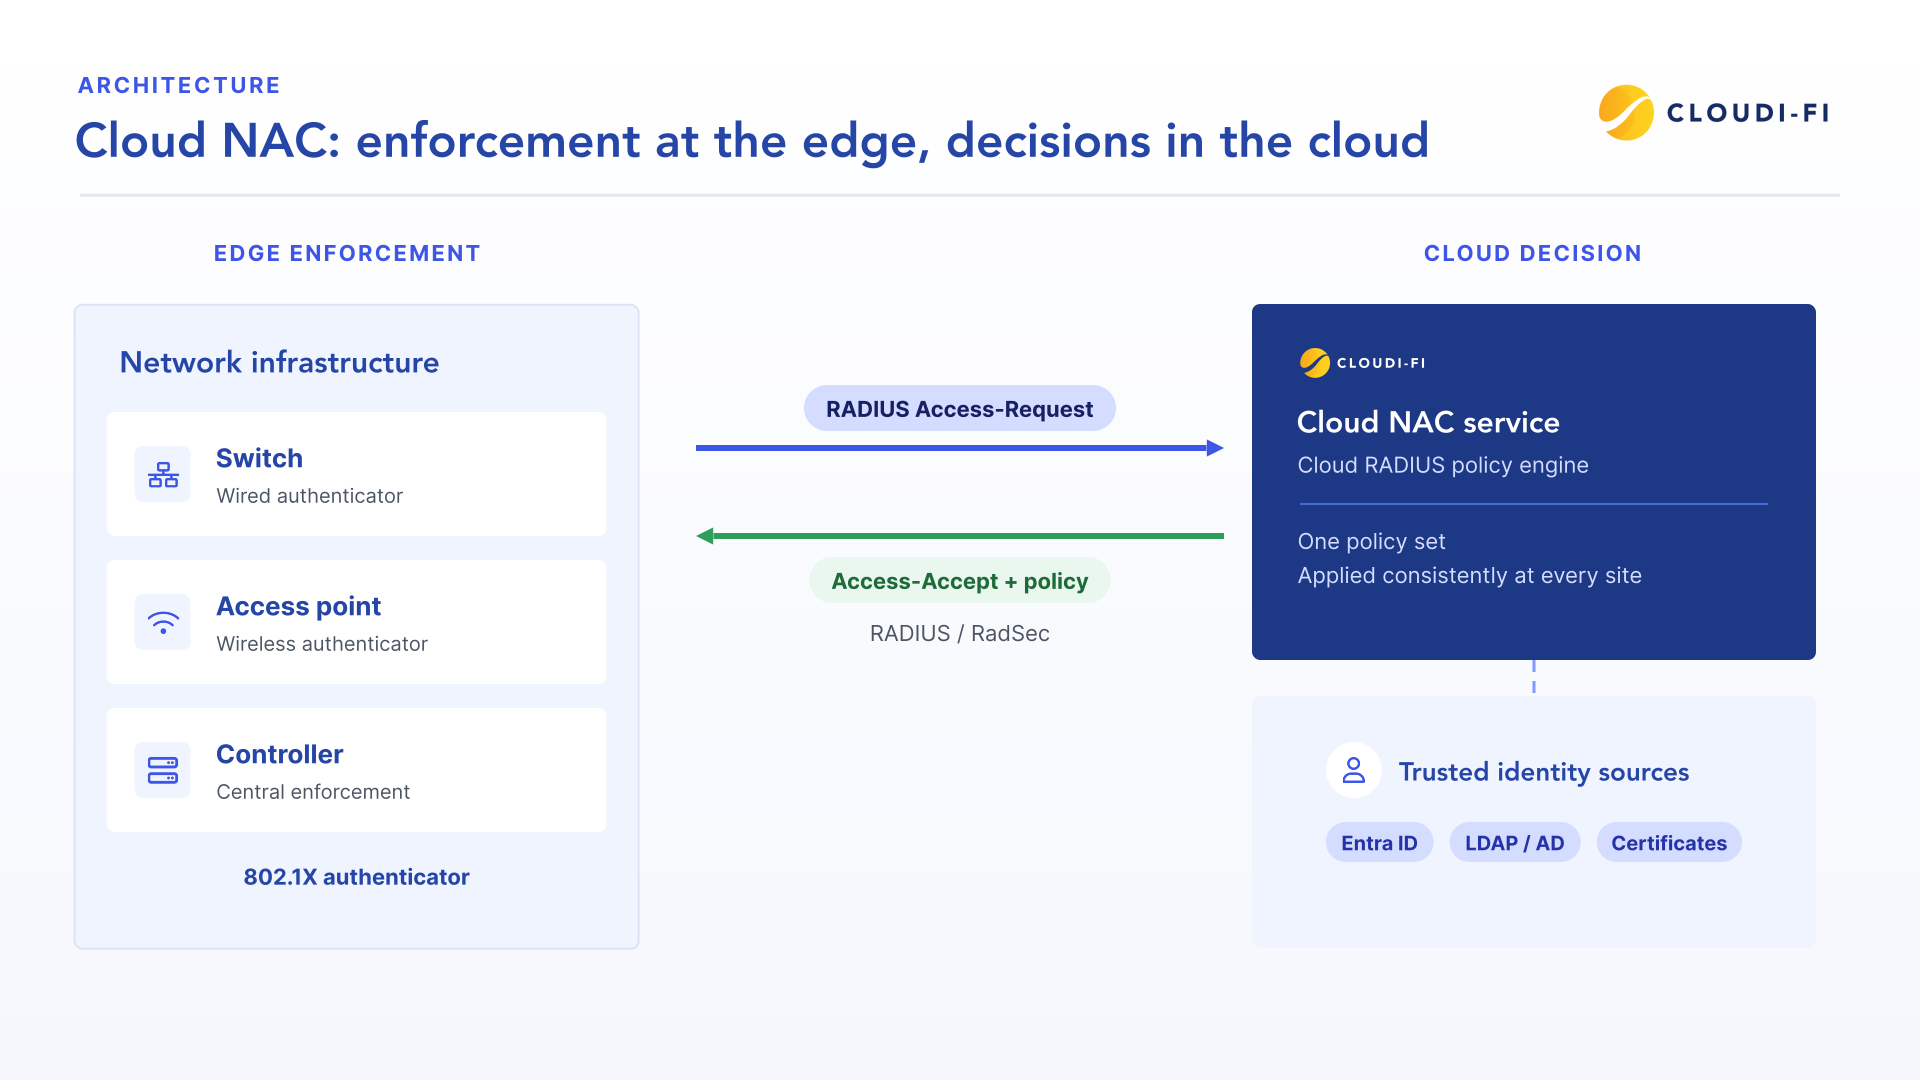
Le NAC cloud (Cloud Network Access Control, ou contrôle d’accès réseau dans le cloud) est un service de contrôle d’accès réseau dont le moteur de politiques RADIUS s’exécute dans le cloud plutôt que sur une appliance locale. Vos commutateurs et points d’accès lui transmettent les demandes d’authentification. Le service vérifie l’identité et renvoie la politique d’accès à appliquer.
Les protocoles restent les mêmes : 802.1X, RADIUS et EAP-TLS. Seule la décision d’accès est transférée dans le cloud. Un ensemble unique de politiques couvre ainsi tous les sites, sur les réseaux filaires comme Wi-Fi.
Comment fonctionne le NAC cloud
L’échange 802.1X standard s’effectue en quelques centaines de millisecondes.
- Un utilisateur ou un terminal se connecte à un port de commutateur ou rejoint un SSID.
- Le commutateur, le point d’accès ou le contrôleur agit comme authentificateur et envoie une requête RADIUS au service cloud.
- Le moteur cloud vérifie les identifiants auprès d’une source de confiance : Microsoft Entra ID, LDAP, Active Directory, un certificat client ou une adresse MAC approuvée.
- Il renvoie des attributs RADIUS qui précisent le niveau d’accès, par exemple un identifiant de VLAN, un rôle ou une ACL.
- Le commutateur ou le contrôleur applique ces attributs au port ou à la session Wi-Fi.
- Le service consigne le résultat et conserve les données de session pour permettre leur audit sur l’ensemble des sites.
NAC cloud et appliances NAC sur site
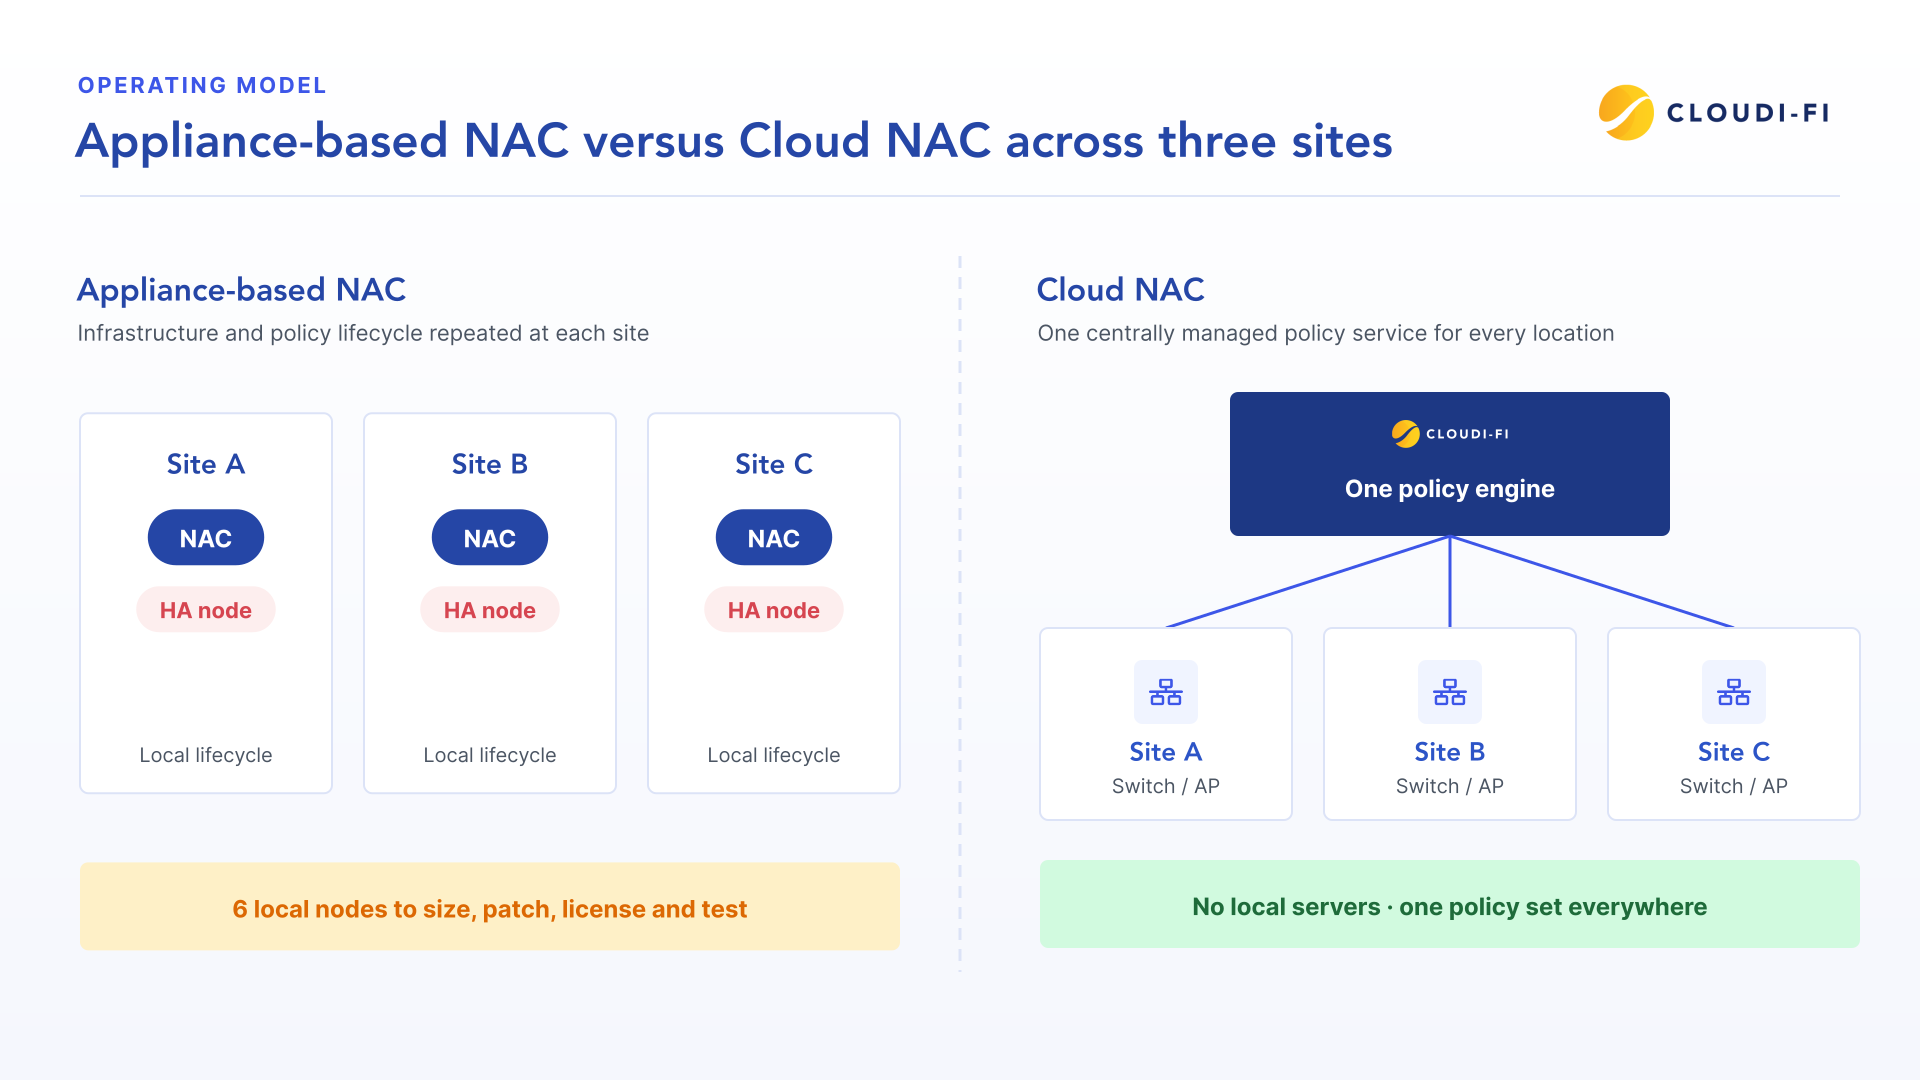
Le NAC traditionnel repose sur un serveur de politiques, souvent déployé en paire pour assurer la haute disponibilité, dans chaque centre de données ou grand site. Ce modèle fonctionne, mais sa gestion devient plus lourde à mesure que le nombre de sites augmente.
| Zone | Appliance NAC sur site | NAC Cloud |
|---|---|---|
| Infrastructure | Appliance physique ou virtuelle par site ou par région | Aucun serveur local à déployer |
| Résilience | Paire haute disponibilité et nœud de reprise après sinistre à dimensionner et à tester | Pris en charge par le service |
| Mises à niveau | Cycles de mise à jour du micrologiciel et de déploiement des correctifs à la charge de votre équipe | Gestion centralisée, sans fenêtre de maintenance à prévoir pour chaque site |
| Gestion des politiques | Ensembles de politiques répliqués à chaque déploiement, avec un risque d’écarts de configuration | Un ensemble unique de politiques appliqué sur tous les sites |
| Ajout d'un site | Nouveau nœud à installer, à licencier et à intégrer | Configurez l’équipement réseau pour qu’il pointe vers le service cloud. |
| Mise à l'échelle | Dimensionné pour répondre aux pics de demandes d’authentification | S’adapte à la demande grâce à l’évolutivité du service. |
Méthodes d'authentification
Les terminaux ne disposent pas tous des mêmes moyens pour s’authentifier. Le service prend donc en charge plusieurs méthodes, qui offrent différents niveaux de garantie.
Authentification par certificat (EAP-TLS)
EAP-TLS est la méthode recommandée pour les utilisateurs et les appareils gérés. Elle évite le recours aux mots de passe partagés et s’appuie sur l’infrastructure PKI déjà en place. Votre solution MDM distribue les certificats, notamment Microsoft Intune.
802.1X avec des sidentifiants d'annuaire
L’authentification des utilisateurs de l’entreprise s’effectue auprès de Microsoft Entra ID, LDAP ou Active Directory. Les décisions d’accès peuvent ainsi tenir compte de l’appartenance aux groupes déjà définis dans votre annuaire. Consultez notre page sur l’authentification 802.1X cloud-ready pour en savoir plus.
Contournement de l'authentification MAC (MAB)
Le MAB est une solution de repli contrôlée pour les imprimantes, les capteurs et les autres terminaux qui ne peuvent pas exécuter de supplicant. Le service les identifie à partir de leur adresse MAC et les place dans un segment restreint, plutôt que de leur accorder un accès par défaut.
Segmentation et accès au moindre privilège
L’authentification identifie l’appareil. Les attributs renvoyés avec la réponse d’acceptation déterminent les ressources auxquelles il peut accéder sur le réseau. Le NAC cloud de Cloudi‑Fi prend en charge les attributs déjà compris par vos équipements :
- Attribution dynamique de VLAN en fonction de l’identité de l’utilisateur ou du type d’appareil
- Accès basé sur les rôles pour les employés, les prestataires et les différents services
- Isolation ou mise en quarantaine des terminaux inconnus et non gérés
| Identité ou appareil | Méthode | Accès renvoyé |
|---|---|---|
| Employé, groupe Finance | EAP-TLS | VLAN 40, accès complet à l'entreprise |
| Prestataire | 802.1X, annuaire | VLAN 55 avec ACL restrictive |
| Capteur IoT | MAB | VLAN 90, isolé |
| Appareil inconnu | Identifiants non valides | Quarantaine ou aucun accès |
Compatible avec votre réseau existant
Cloudi‑Fi Cloud NAC est un service RADIUS. Tout équipement compatible avec 802.1X et RADIUS peut donc servir de point d’application des politiques. Aucun matériel n’est à remplacer : Cisco Meraki, Cisco Catalyst 9800 WLC, Aruba, Fortinet et les autres équipements compatibles avec 802.1X sont pris en charge.
Consultez les guides de déploiement pour découvrir la configuration propre à chaque fournisseur.
Accès d’entreprise et accès invité sur une même plateforme
Cloudi‑Fi Cloud NAC prend en charge les employés et les appareils gérés. Les visiteurs, les prestataires et les appareils personnels passent par le portail captif cloud de Cloudi‑Fi pour s’enregistrer eux-mêmes ou obtenir un accès sponsorisé. Le tout est administré depuis une même console et consigné dans des journaux centralisés.
Découvrez la solution Wi-Fi Guest de Cloudi‑Fi.
Dans quels cas le NAC cloud de Cloudi‑Fi est-il particulièrement adapté ?
- Organisations multisites comptant de nombreux petits établissements, pour lesquels le déploiement d’un nœud NAC local serait disproportionné
- Réseaux comprenant un grand nombre d’objets connectés (IoT), dont certains appareils non gérés se connectent actuellement via des ports ouverts
- Programmes SASE et Zero Trust qui étendent la vérification jusqu’au port et au SSID
- Environnements post-fusion dans lesquels deux annuaires et deux infrastructures réseau doivent appliquer une politique d’accès commune
- Appliances en fin de vie : une alternative à l’achat de matériel de nouvelle génération

Commencez avec Cloudi-Fi Cloud NAC

Accès immédiat et sécurisé à l’ensemble des ressources, partout dans le monde
Une solution unique pour des plateformes technologiques et des fournisseurs diversifiés
Intégrée aux technologies les plus performantes du marché
Déploiement plug-and-play et indépendant de l'infrastructure : déployez rapidement Cloudi-Fi sur les sites du monde entier, quel que soit le fournisseur d'infrastructure
Cloud Based, sans limites, évolutif et global !
Déployez l’accès réseau Universal Zero Trust partout dans le monde


Une plateforme unique pour tous les secteurs
Cloudi-Fi offre aux entreprises une solution évolutive, cloud-native, pour sécuriser utilisateurs, dispositifs et données. Cette plateforme est conçue pour s’intégrer facilement aux infrastructures existantes.
